> For the complete documentation index, see [llms.txt](https://docs.caf.io/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.caf.io/caf-docs/caf-product-guides-pt-br/guia-do-usuario/organizations/scim-provisioning.md).
# Provisionamento SCIM
Configure o provisionamento de usuários SCIM para sua organização em Organizations.
**SCIM** (Sistema para Gerenciamento de Identidade Entre Domínios) permite que seu provedor de identidade provisione **membros** em Organizations antes de eles entrarem com SSO. Use-o quando o ciclo de vida do usuário (criar, atualizar, desativar) precisar ser controlado centralmente no seu diretório corporativo.
{% hint style="info" %}
Organizations oferece suporte a **apenas provisionamento de usuários SCIM 2.0 de entrada**. Seu provedor de identidade envia usuários para o Organizations — o Organizations não provisiona usuários de volta para seu IdP. **Provisionamento de grupos via SCIM não é compatível.**
{% endhint %}
***
## Apenas SSO vs SSO + SCIM
| Modo | Token SCIM | Criação de membro | Pertencimento a grupo |
| -------------- | ---------- | ------------------------------------------------------------------------------- | --------------------------------------------------------------- |
| **Apenas SSO** | Não gerado | Automático no primeiro login com SSO (JIT) | **Regras de atribuição de grupo** ou atribuição manual |
| **SSO + SCIM** | Ativo | O provedor de identidade provisiona o usuário via SCIM **antes** primeiro login | Gerenciado no Organizations (SCIM não sincroniza grupos do IdP) |
Acesse o [Guia de Configuração de SSO](/caf-docs/caf-product-guides-pt-br/guia-do-usuario/organizations/sso-configurations.md) para configurar a federação e a [Provisionamento de membros](/caf-docs/caf-product-guides-pt-br/guia-do-usuario/organizations/sso-configurations.md#member-provisioning) seção sobre o comportamento no primeiro login.
***
## Pré-requisitos
* **Super Admin** acesso no console de administração do Organizations
* **SSO configurado e ativo** — o SCIM depende do SSO para autenticação de membros
* Acesso de administrador ao provisionamento SCIM no seu provedor de identidade (Okta, Microsoft Entra ID, Google Workspace ou outro provedor compatível com SCIM)
***
## Ordem recomendada
1. Conclua [configuração de SSO](/caf-docs/caf-product-guides-pt-br/guia-do-usuario/organizations/sso-configurations.md) e confirme o status **Ativo**.
2. Crie **grupos** em **Pessoas** → **Grupos** se você atribuir acesso por pertencimento a grupos.
3. Gere um token bearer SCIM e copie a **URL base do SCIM** (este guia).
4. Configure o SCIM no seu provedor de identidade.
5. Provisione um usuário de teste via SCIM.
6. Verifique se o membro aparece em **Pessoas** → **Membros**.
7. Teste **Entre com SSO** como esse membro na URL da sua organização.
***
## Etapa 1: gere um token bearer
1. Entre no console de administração como um **Super Admin** em `https://{your-alias}.sso.caf.io/admin-login`.
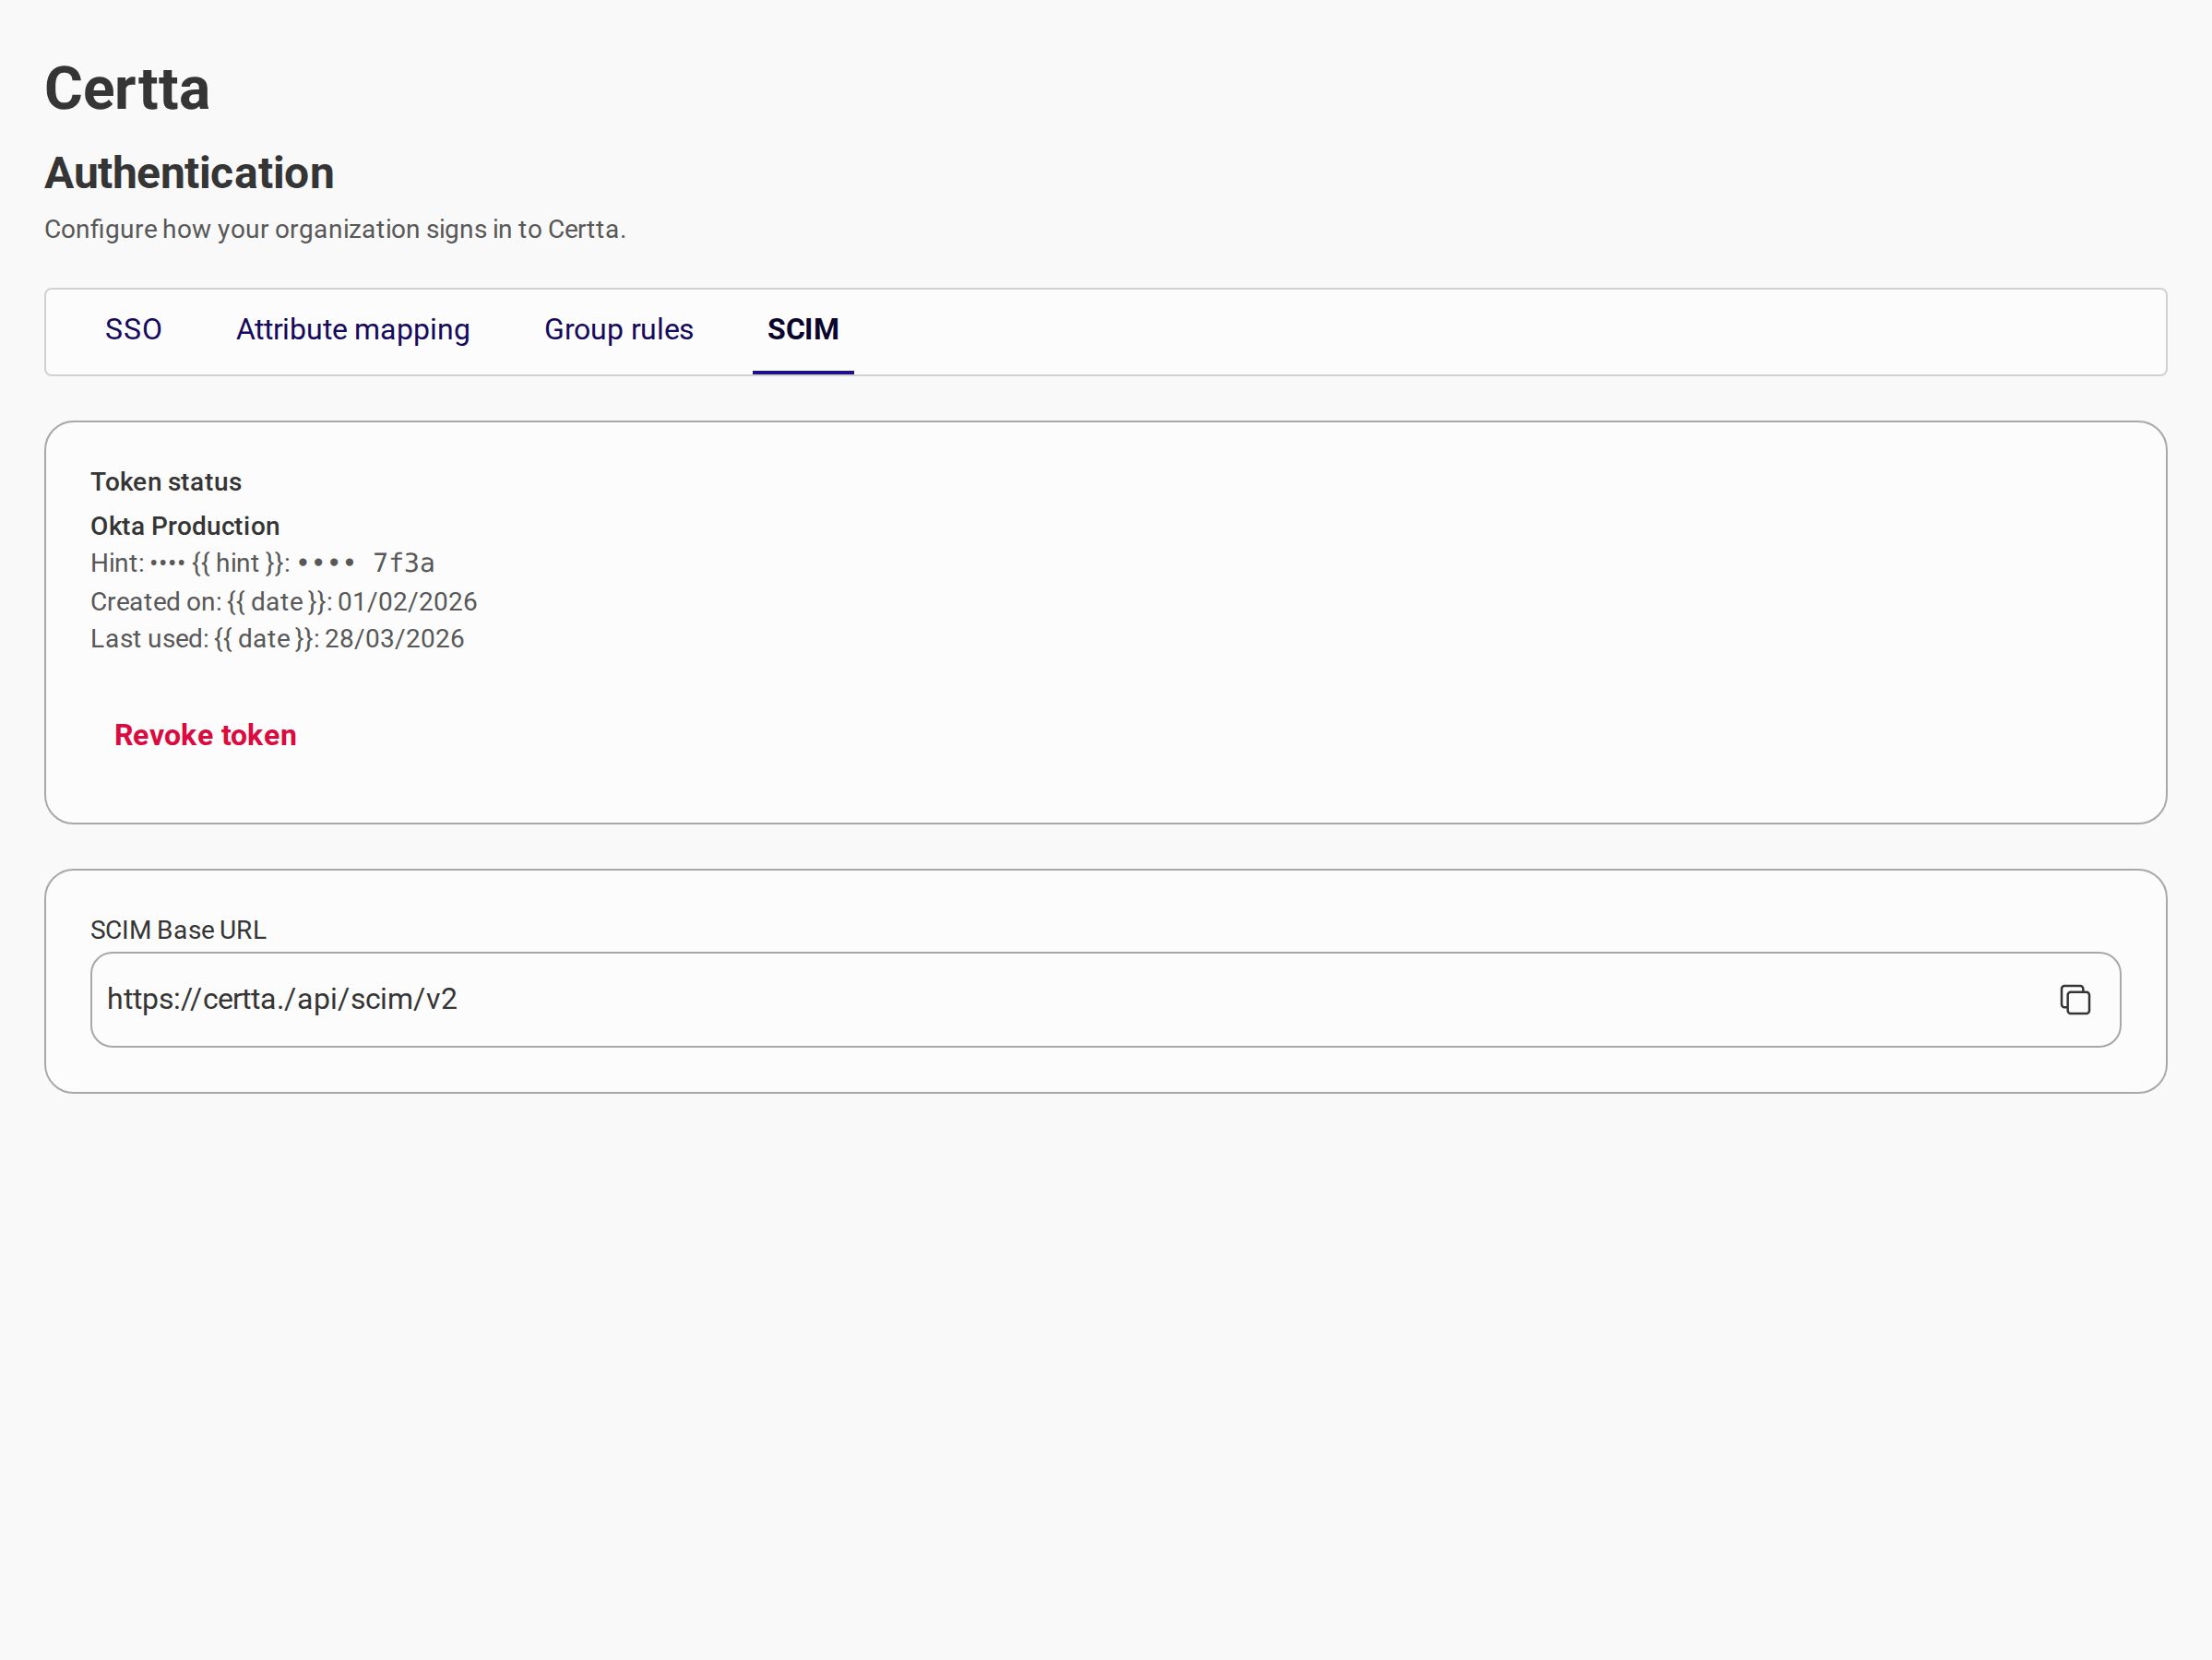
2. Abra **Segurança** → **SCIM**.
3. Selecione **Gerar token**.
4. Digite um **nome do token** (por exemplo, `Produção do Okta`) e confirme.
5. Copie o token imediatamente — ele é exibido **uma vez** e não poderá ser recuperado depois.
{% hint style="warning" %}
Armazene o token bearer com segurança. Trate-o como uma senha. Apenas **Super Admins** podem gerar ou revogar tokens SCIM.
{% endhint %}
***
## Etapa 2: copie a URL base do SCIM
Na mesma **SCIM** aba, copie a **URL base do SCIM**. Ela segue este formato:
```
https://{your-alias}.sso.caf.io/api/scim/v2
```
Use esta URL como base do endpoint SCIM no seu provedor de identidade. Os recursos de usuário estão disponíveis em:
```
https://{your-alias}.sso.caf.io/api/scim/v2/Users
```
***
## Etapa 3: configure seu provedor de identidade
Cada provedor expõe o SCIM em nomes de menu diferentes (**Provisionamento**, **Provisionamento automático**, **Provisionamento SCIM**, etc.). Configure:
| Configuração | Valor |
| ----------------------------- | ------------------------------------------------------------- |
| **URL base do SCIM** | URL copiada do Organizations |
| **Autenticação** | Token bearer (cabeçalho HTTP `Authorization: Bearer {token}`) |
| **Escopo de provisionamento** | Somente usuários |
### Operações de usuário suportadas
| Operação | Endpoint SCIM | Descrição |
| ------------------ | ------------------- | ------------------------------------------------------------ |
| Criar usuário | `POST /Users` | Pré-provisiona um membro aguardando o primeiro login com SSO |
| Substituir usuário | `PUT /Users/{id}` | Atualiza atributos do membro |
| Desativar usuário | `PATCH /Users/{id}` | Desativa o membro (`active: false`) |
| Listar usuários | `GET /Users` | Lista membros provisionados |
| Obter usuário | `GET /Users/{id}` | Retorna um único membro |
Endpoints de descoberta (`/Schemas`, `/ResourceTypes`, `/ServiceProviderConfig`) estão disponíveis para provedores que os solicitam durante a configuração.
### Atributos típicos do usuário
| Atributo SCIM | Descrição |
| ----------------- | ------------------------------------------- |
| `userName` | Identificador principal (geralmente e-mail) |
| `emails` | Endereço de e-mail (principal) |
| `name.givenName` | Nome |
| `name.familyName` | Sobrenome |
| `displayName` | Nome de exibição completo |
| `active` | Se o usuário está ativo |
O endereço de e-mail usado no SCIM deve corresponder ao e-mail que seu provedor de identidade envia durante a autenticação SSO.
***
## Primeiro login com SSO após o provisionamento SCIM
Quando o SCIM está ativo, o ciclo de vida do membro funciona da seguinte forma:
1. O provedor de identidade envia `POST /Users` — o Organizations cria um membro com status **aguardando atribuição de identidade**.
2. O membro acessa **Entre com SSO** em `https://{your-alias}.sso.caf.io`.
3. Após a autenticação bem-sucedida no provedor de identidade, o Organizations vincula a identidade federada ao membro provisionado via SCIM.
4. O status do membro passa a ser **active** e a sessão é iniciada.
Se o usuário tentar fazer SSO **antes** provisionamento SCIM, o login é bloqueado com **Conta ainda não provisionada**.
***
## Revogar um token
1. Abra **Segurança** → **SCIM**.
2. Selecione **Revogar token** no token ativo.
3. Confirme a revogação.
O provedor de identidade perde o acesso imediatamente. A sincronização SCIM é interrompida até que você gere e configure um novo token.
***
## Solução de problemas
| Problema | Causa provável | Solução |
| ----------------------------------------------------- | ------------------------------------------------------------ | --------------------------------------------------------------------------- |
| Conta ainda não provisionada (login do membro) | Usuário não criado via SCIM | Provisione o usuário no app SCIM do seu IdP antes do primeiro login com SSO |
| Falha na sincronização SCIM (401/403) | Token inválido ou revogado | Gere um novo token e atualize a configuração do IdP |
| Usuário criado no IdP, mas não no Organizations | URL base do SCIM ou token incorretos | Verifique a URL e o token bearer no IdP |
| O SSO funciona sem SCIM, mas falha após ativar o SCIM | Usuário ausente no SCIM | Provisione todos os usuários de SSO via SCIM enquanto houver um token ativo |
| E-mail duplicado ou ausente | `userName` / `emails` incompatibilidade com a declaração SSO | Alinhe o e-mail do SCIM com o **E-mail** mapeamento de atributos no SSO |
| Grupos não sincronizando a partir do IdP | SCIM de grupos não é compatível | Atribua grupos manualmente em **Pessoas** → **Grupos** |
***
## Documentação relacionada
* [Visão geral do Organizations](/caf-docs/caf-product-guides-pt-br/guia-do-usuario/organizations.md)
* [Configuração de SSO](/caf-docs/caf-product-guides-pt-br/guia-do-usuario/organizations/sso-configurations.md)
* [Provisionamento de membros (SSO)](/caf-docs/caf-product-guides-pt-br/guia-do-usuario/organizations/sso-configurations.md#member-provisioning)
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation dynamically by asking a question.
Perform an HTTP GET request on the current page URL with the `ask` query parameter, and the optional `goal` query parameter:
```
GET https://docs.caf.io/caf-docs/caf-product-guides-pt-br/guia-do-usuario/organizations/scim-provisioning.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is optional and describes the broader end goal you are ultimately trying to accomplish on behalf of the user. GitBook uses it to tailor the answer towards what is most useful for that goal.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.