> For the complete documentation index, see [llms.txt](https://docs.caf.io/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.caf.io/caf-docs/caf-product-guides-pt-br/guia-do-usuario/organizations.md).
# Organizações
Gerencie membros, acesso e segurança da sua organização em Organizations.
**Organizações** é o console de administração da Certta para gerenciamento de identidade e acesso. Superadministradores o usam para configurar o perfil da organização, gerenciar pessoas (membros, administradores, funções e grupos) e configurar recursos de segurança como SSO e provisionamento SCIM.
Cada organização é acessada em seu próprio subdomínio, por exemplo `https://certta.sso.caf.io`. **Membros** faça login nessa URL com **Entrar com SSO** quando o SSO estiver ativado. **Super Admins** abra o console de administração em `https://certta.sso.caf.io/admin-login` usando e-mail e senha.
***
## Requisitos de acesso
| Requisito | Descrição |
| ----------------------------- | --------------------------------------------------------------------------------------------------------------------------------------- |
| **Super Admin** | Acesso total a todas as áreas descritas abaixo. |
| **Membro** | Pode fazer login e usar os produtos Certta vinculados de acordo com as atribuições do grupo. Não pode abrir o console de administração. |
| **Subdomínio da organização** | O alias do nome de host identifica seu tenant (por exemplo, `certta` em `https://certta.sso.caf.io`). |
***
## Visão geral da navegação
A barra lateral de administração inclui quatro áreas principais:
| Área | Finalidade |
| --------------- | --------------------------------------------------------------------------------------------- |
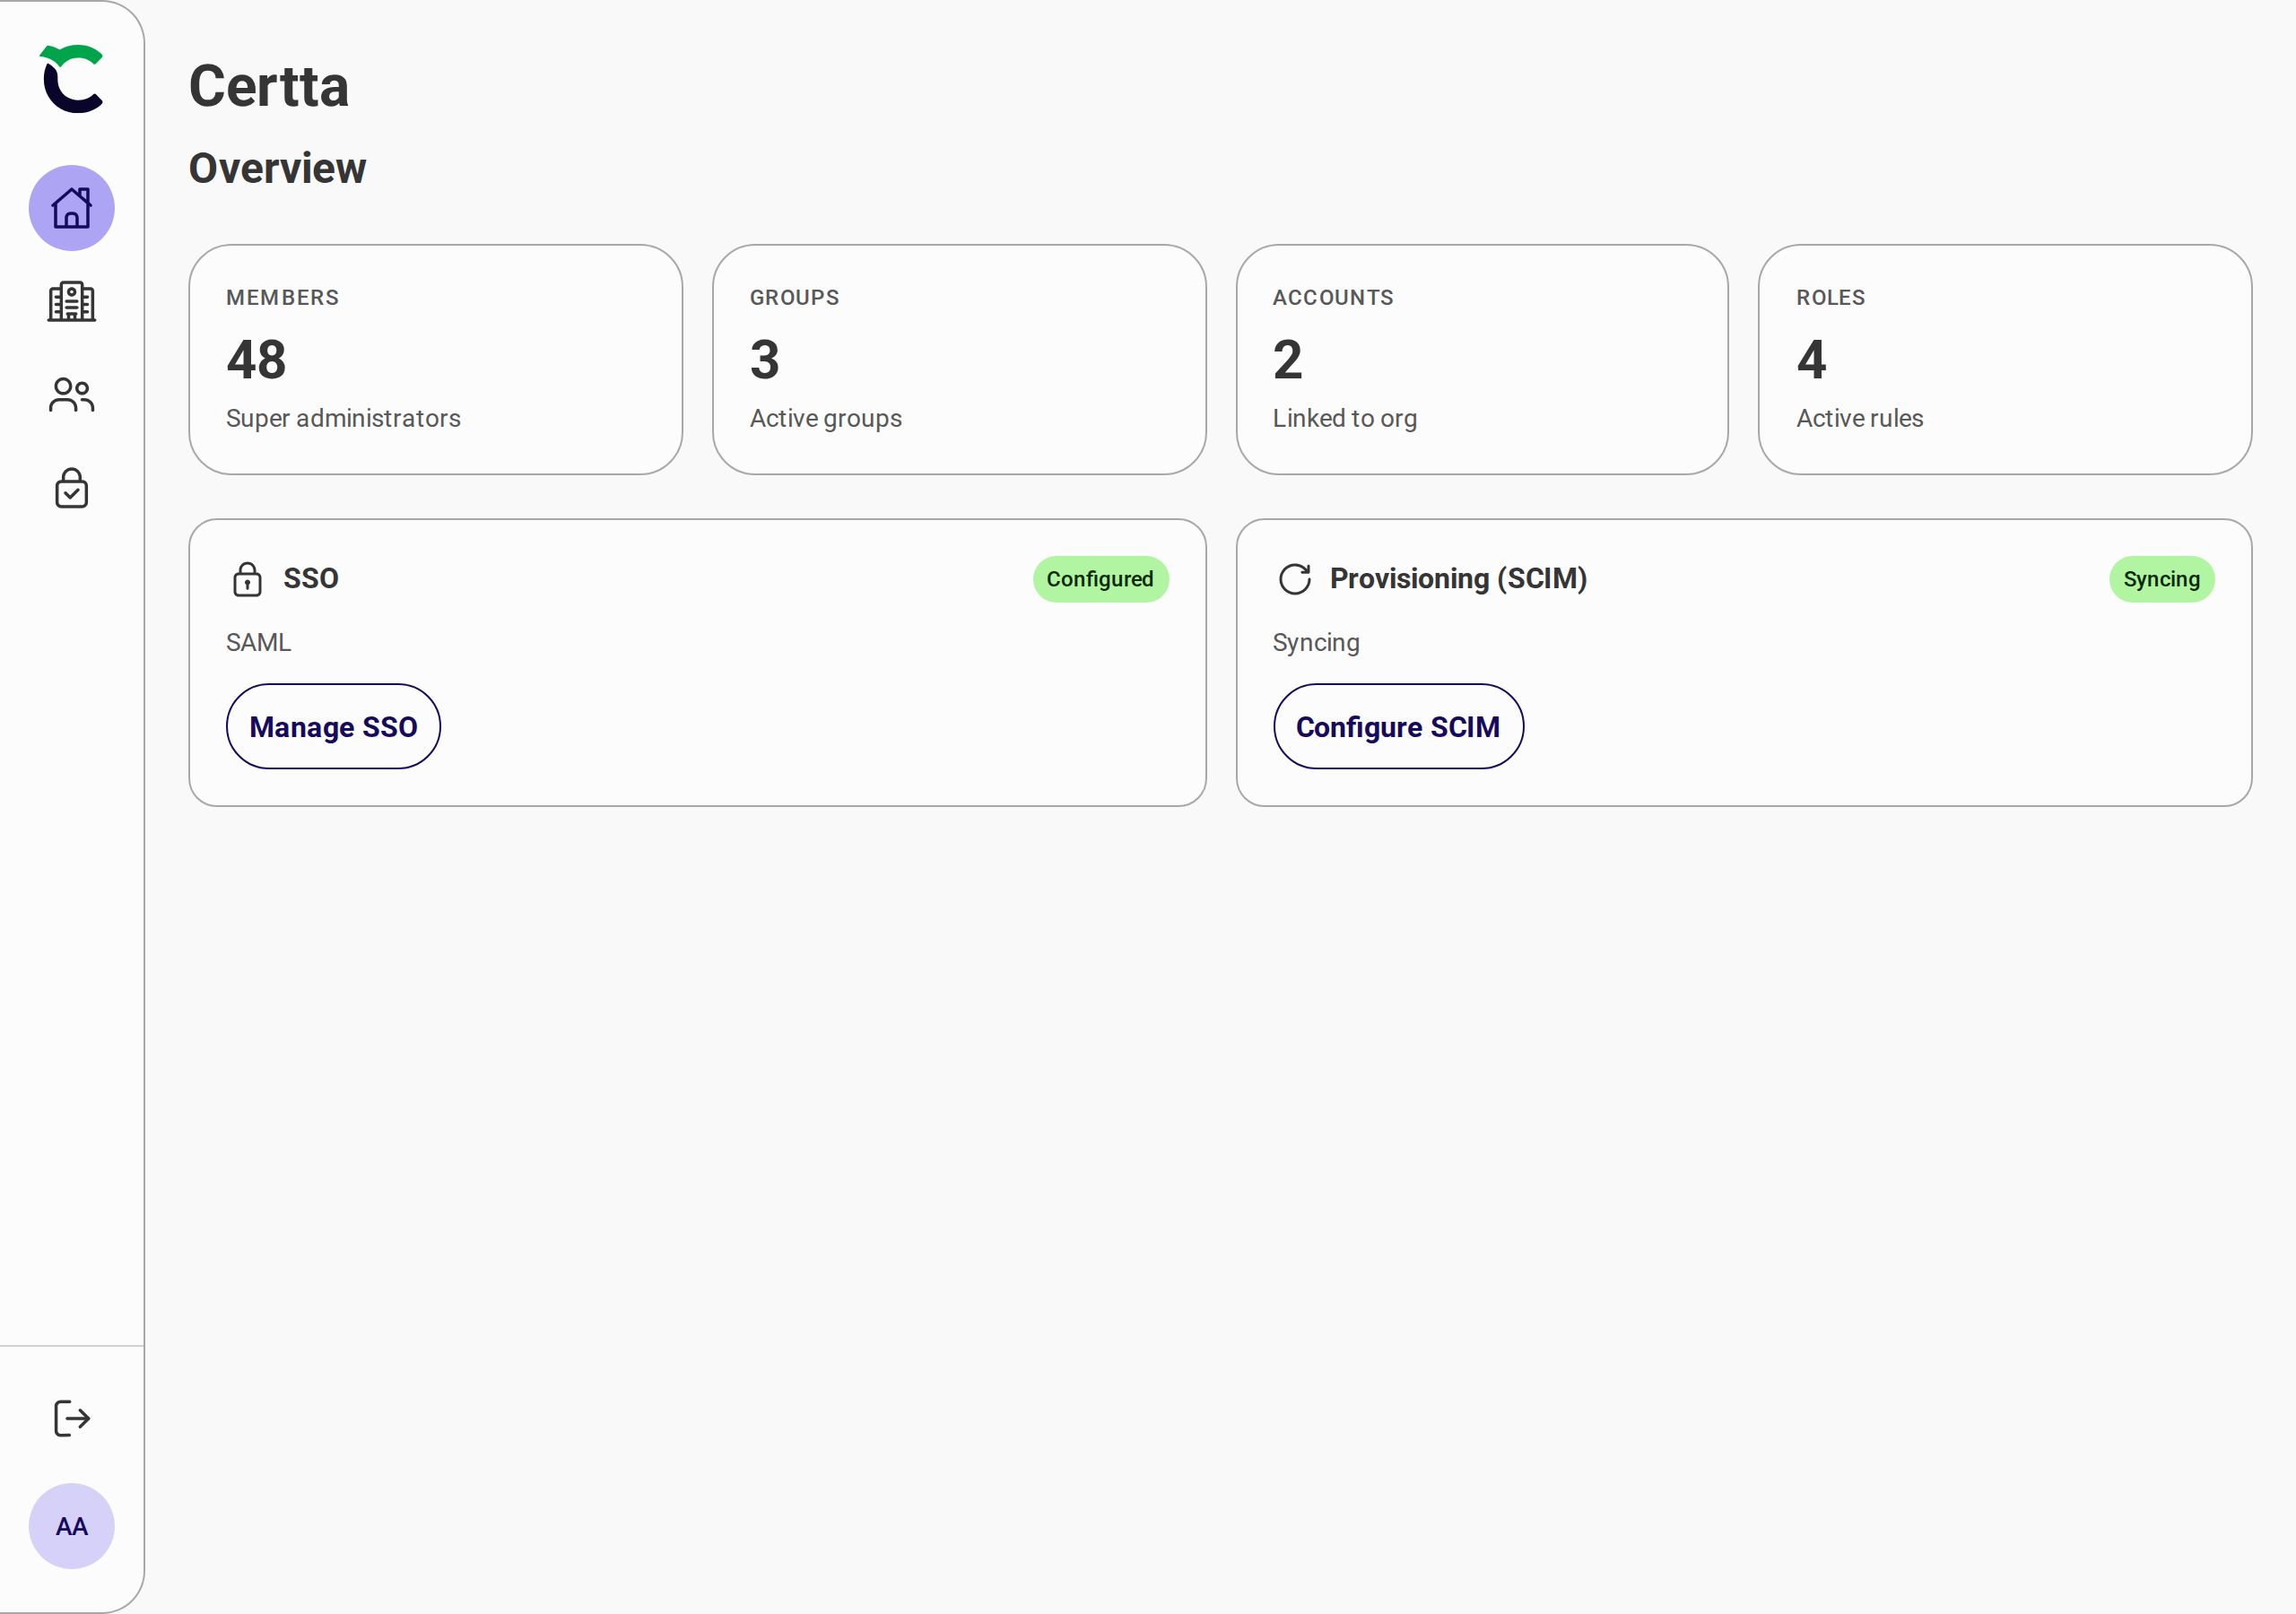
| **Painel** | Visão geral de membros, grupos, contas vinculadas e funções, além de atalhos para SSO e SCIM. |
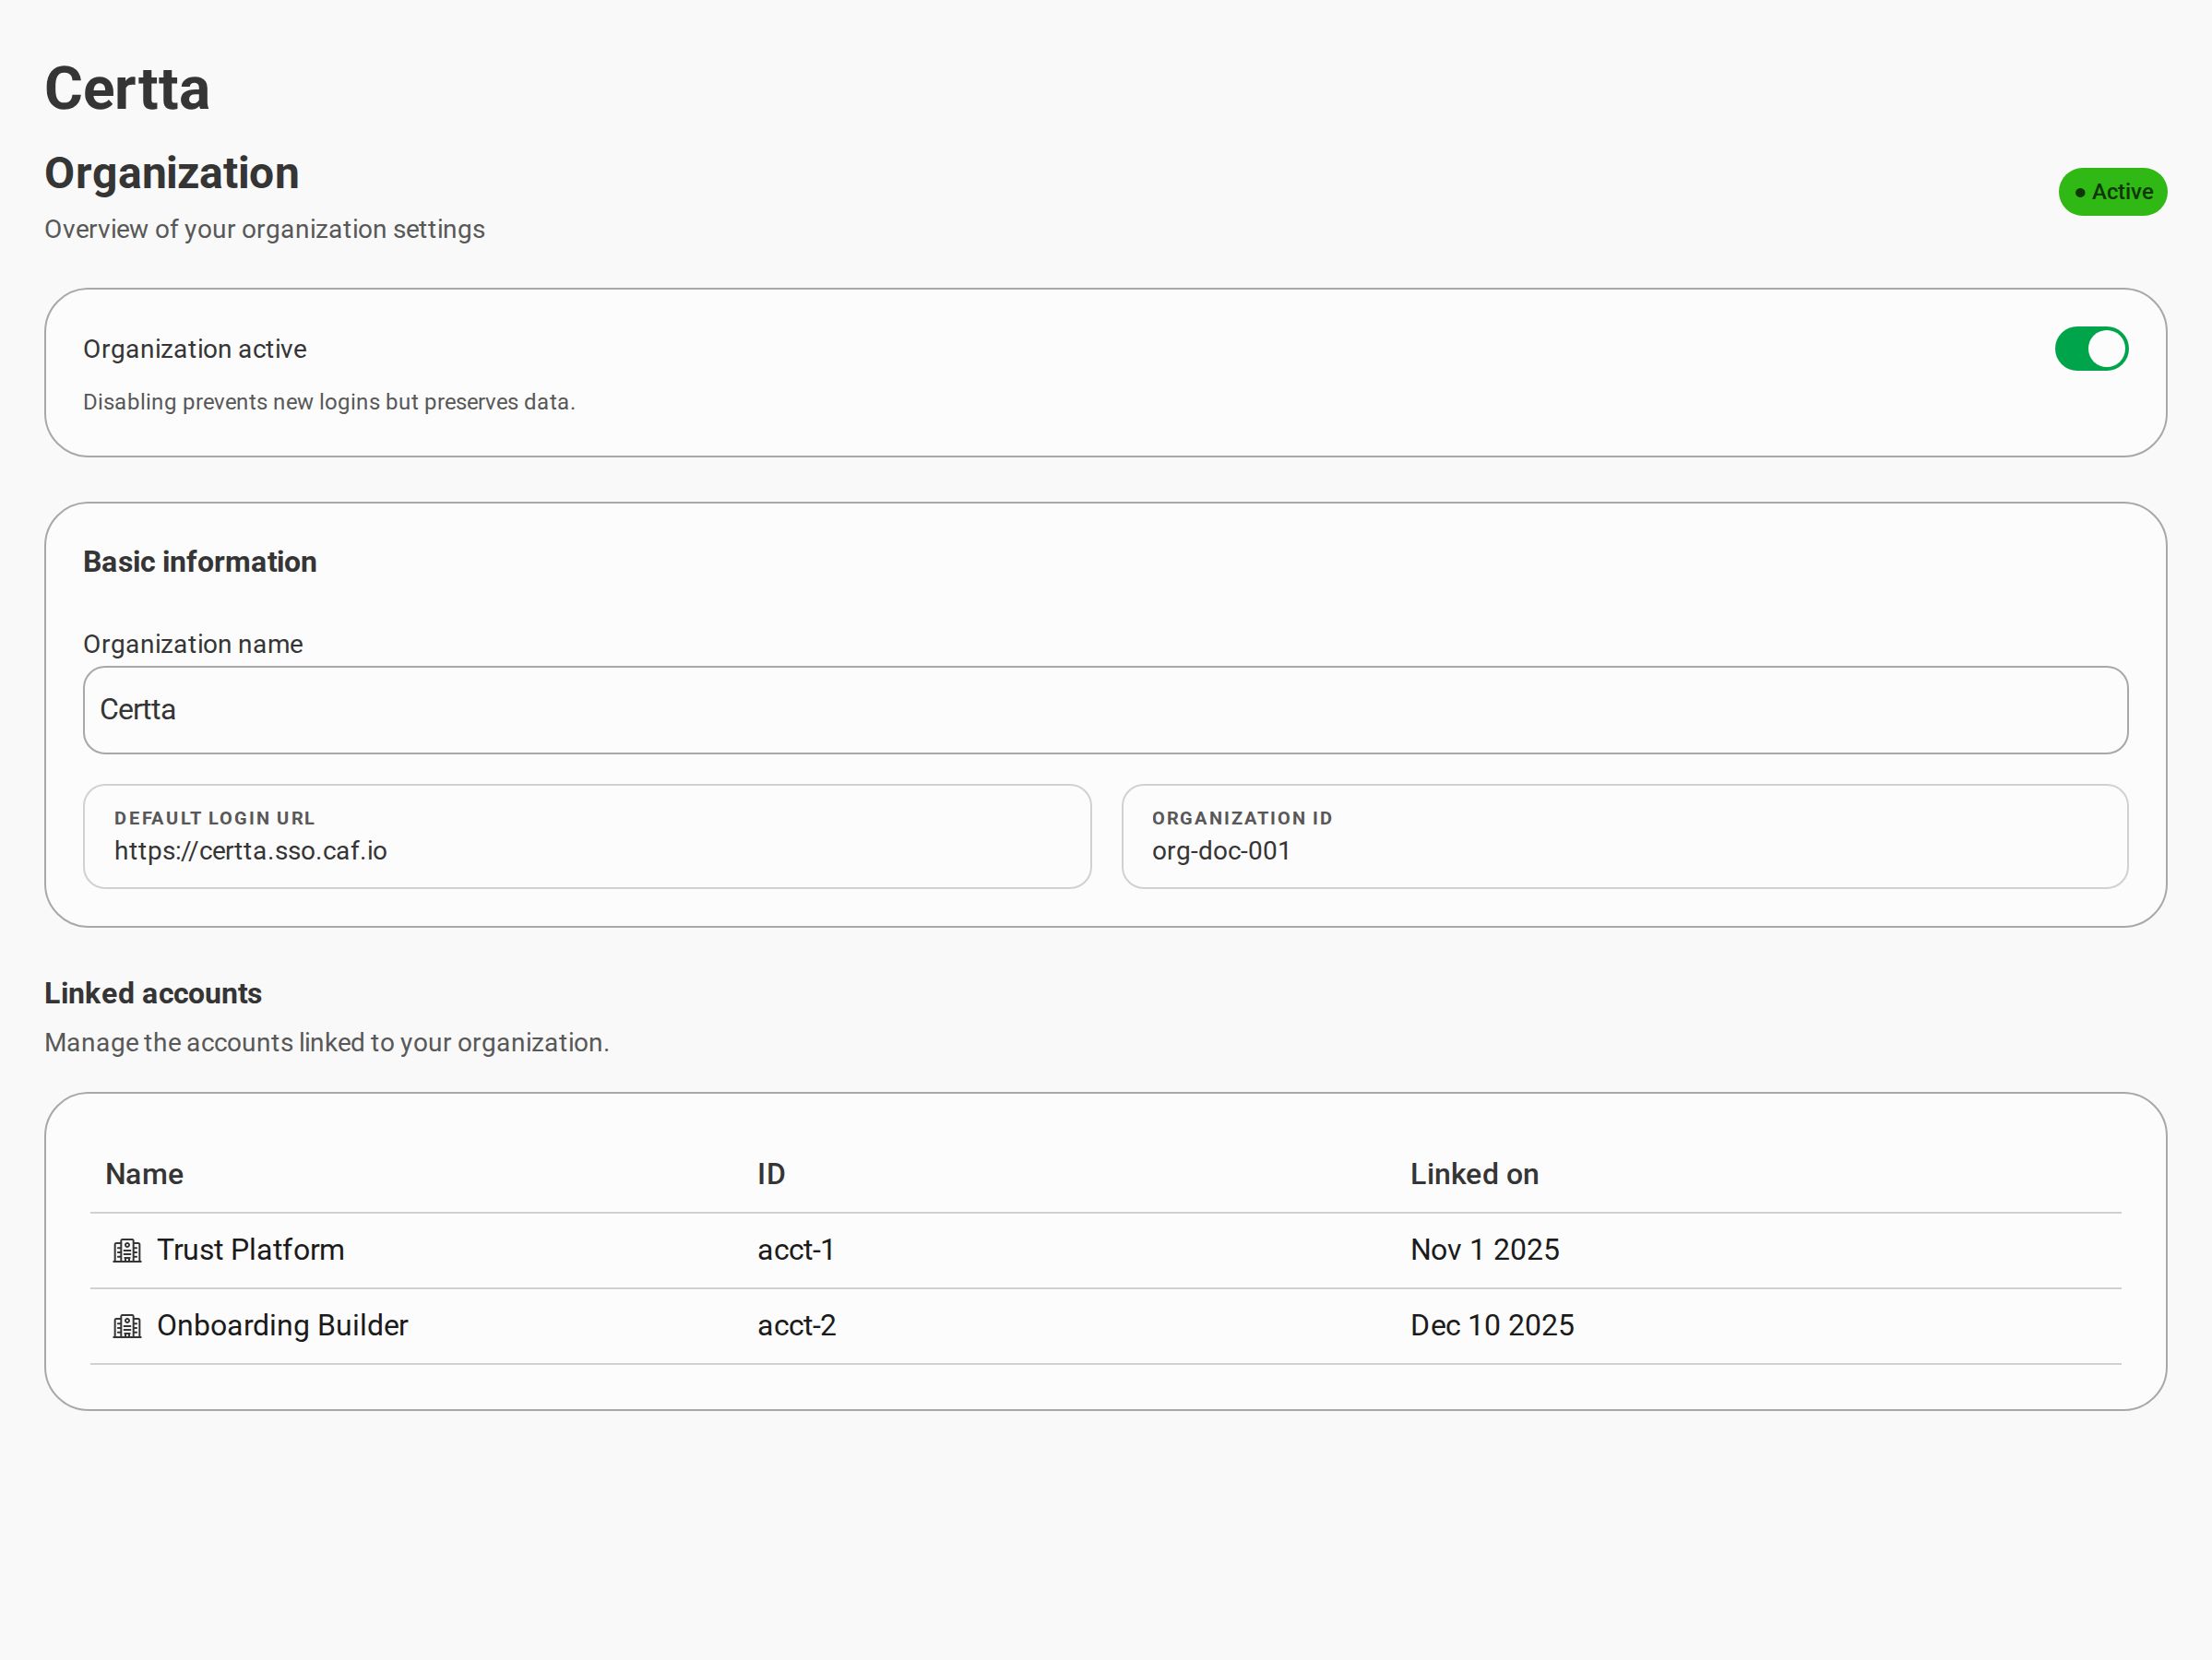
| **Organização** | Status da organização, URL de login, identificador e contas Certta vinculadas. |
| **Pessoas** | Membros, administradores, funções e grupos. |
| **Segurança** | SSO, mapeamento de atributos, regras de atribuição de grupos e tokens SCIM. |
***
## Painel
O painel mostra contagens em toda a organização e o status do provisionamento de SSO e SCIM.
| Métrica | Descrição |
| --------------------- | ------------------------------------------------------------ |
| **Membros** | Total de membros na organização. |
| **Grupos** | Grupos usados para agrupar atribuições de função e tenant. |
| **Contas vinculadas** | Produtos Certta vinculados a esta organização. |
| **Funções** | Funções personalizadas definidas para permissões granulares. |
Use os cartões de SSO e SCIM para ir diretamente para as **Segurança** abas correspondentes.
***
## Organização
Configure as definições no nível da organização: status ativo, nome de exibição, URL de login, ID da organização e contas vinculadas.
| Campo | Descrição |
| --------------------- | ------------------------------------------------------------------------------------ |
| **Organização ativa** | Quando desativado, novos logins são bloqueados; os dados existentes são preservados. |
| **URL de login** | URL que os membros usam para entrar (baseada em subdomínio). |
| **ID da organização** | Identificador interno para APIs e suporte. |
| **Contas vinculadas** | Produtos Certta conectados a esta organização. |
***
## Pessoas
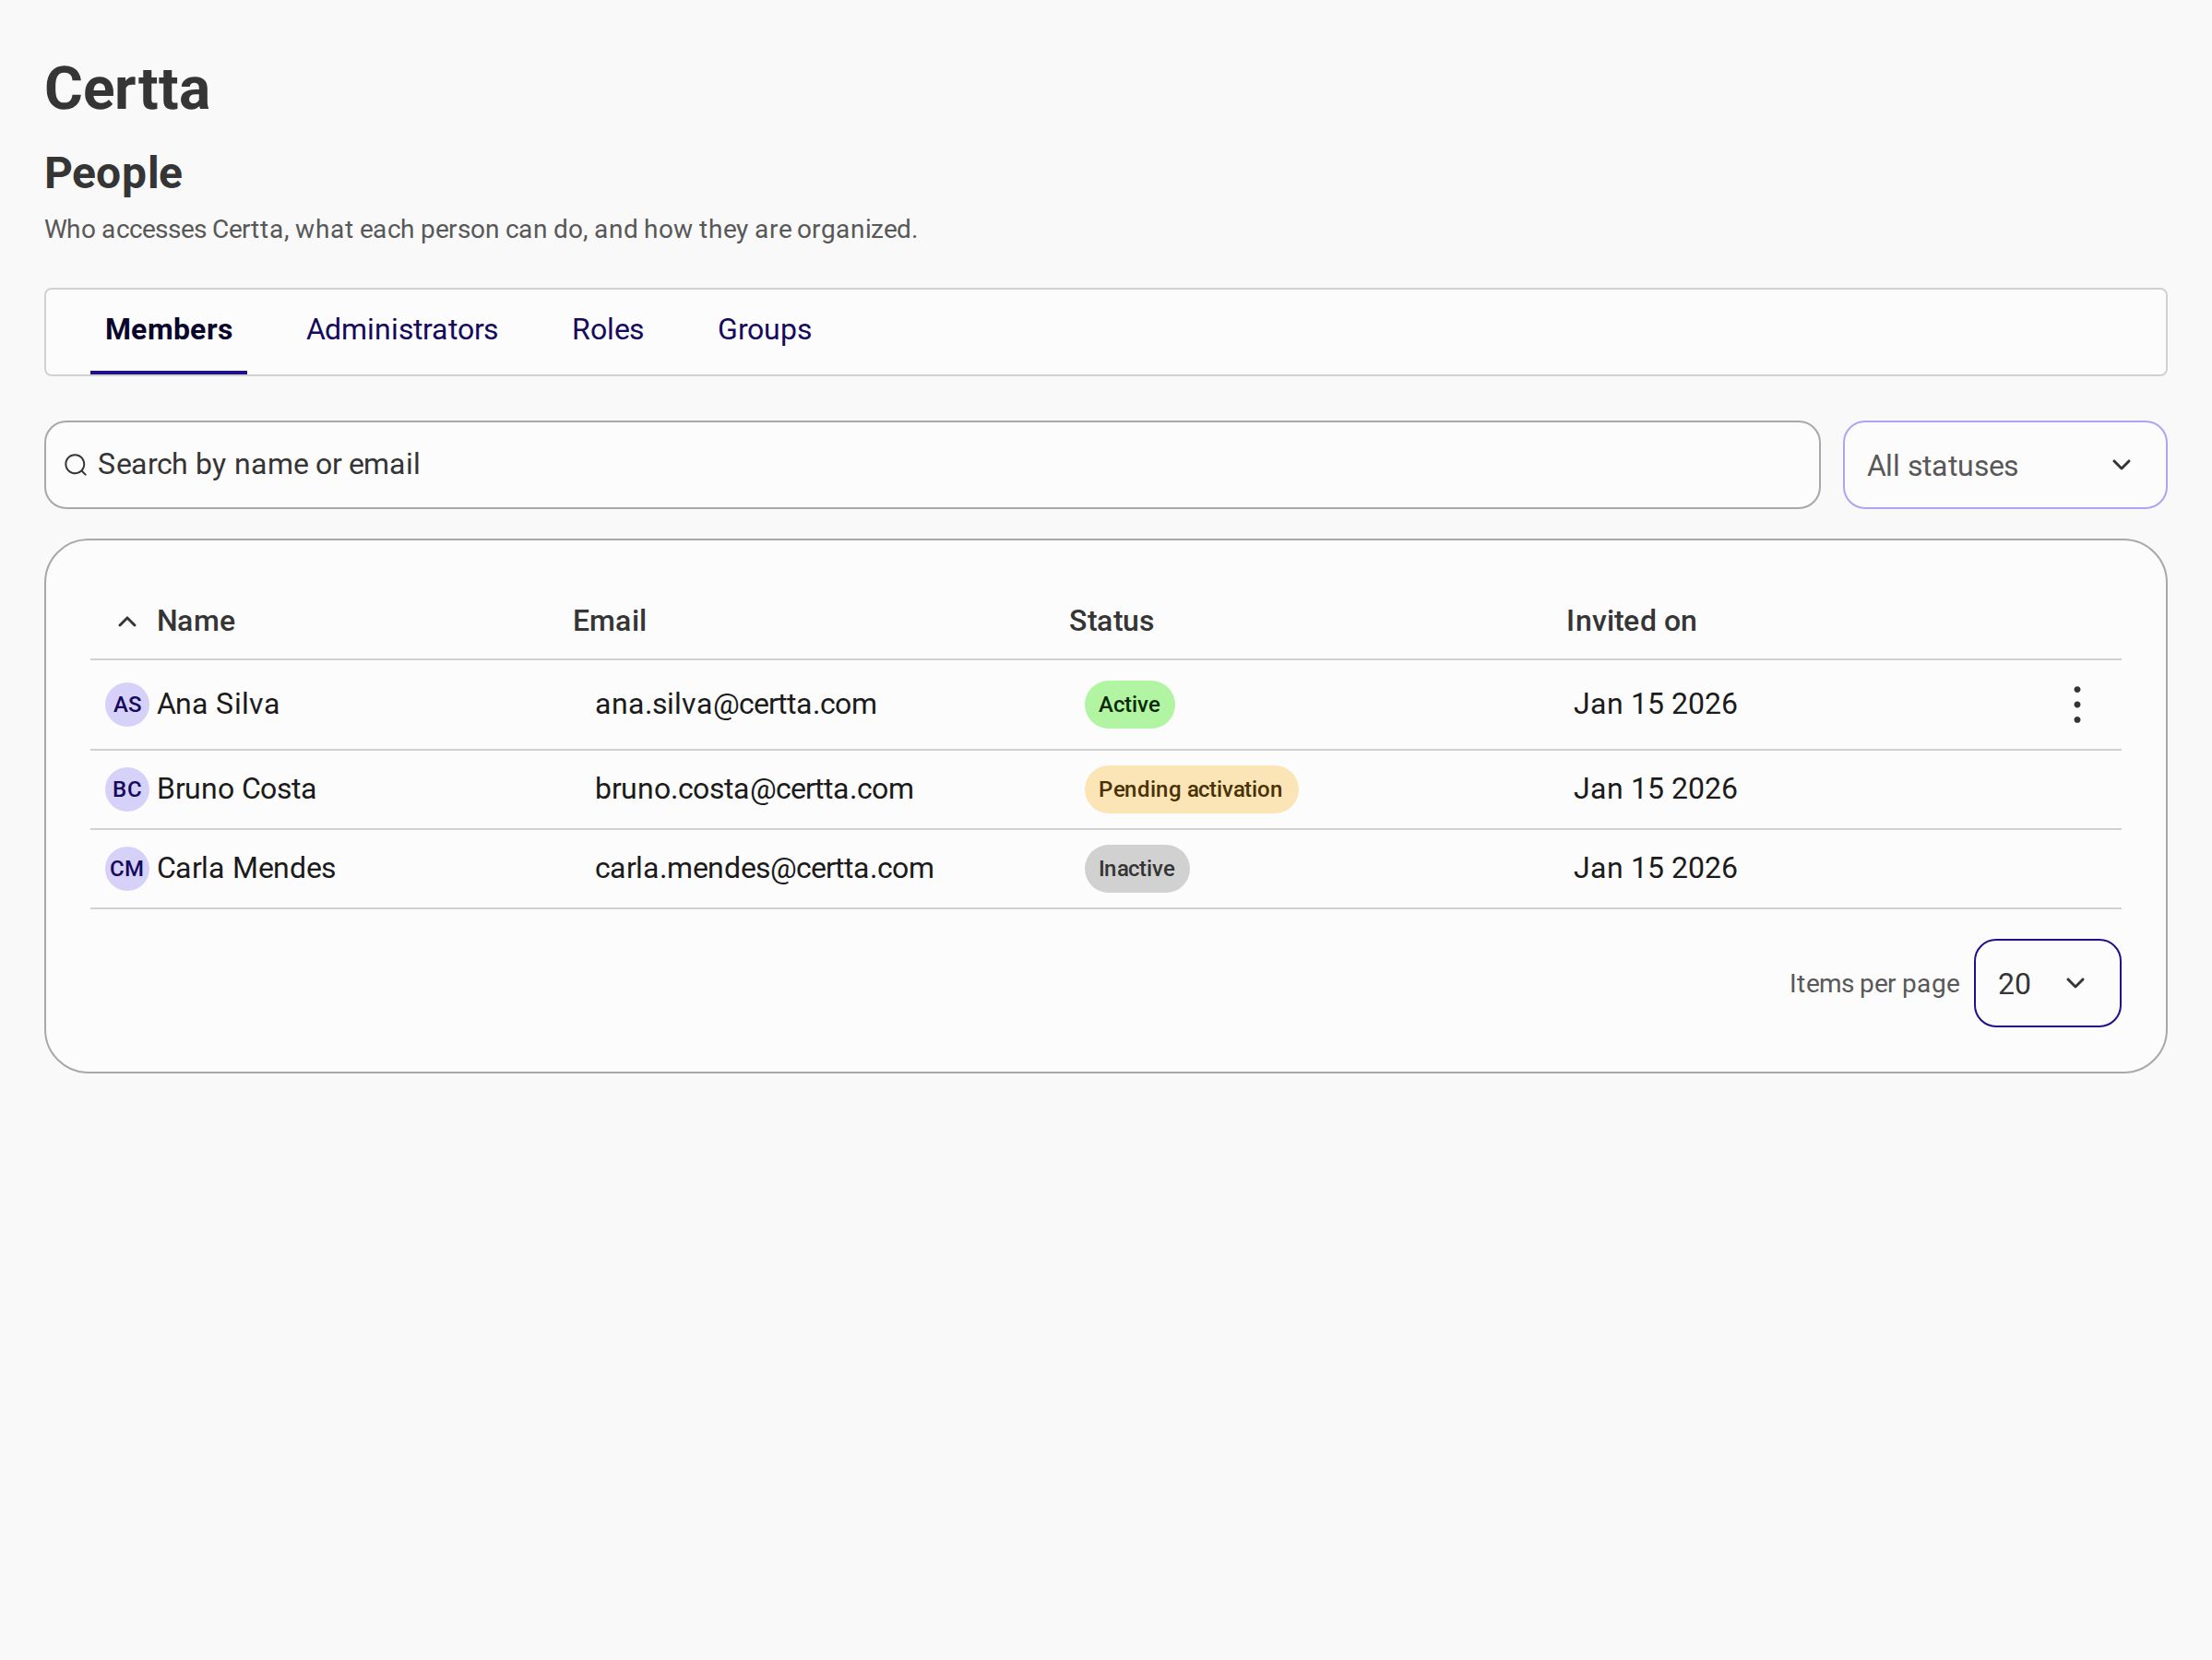
O **Pessoas** a tela tem quatro abas: **Membros**, **Administradores**, **Funções**, e **Grupos**.
### Membros
Visualize e gerencie os membros da organização. Pesquise e filtre por status, e desative contas.
### Administradores
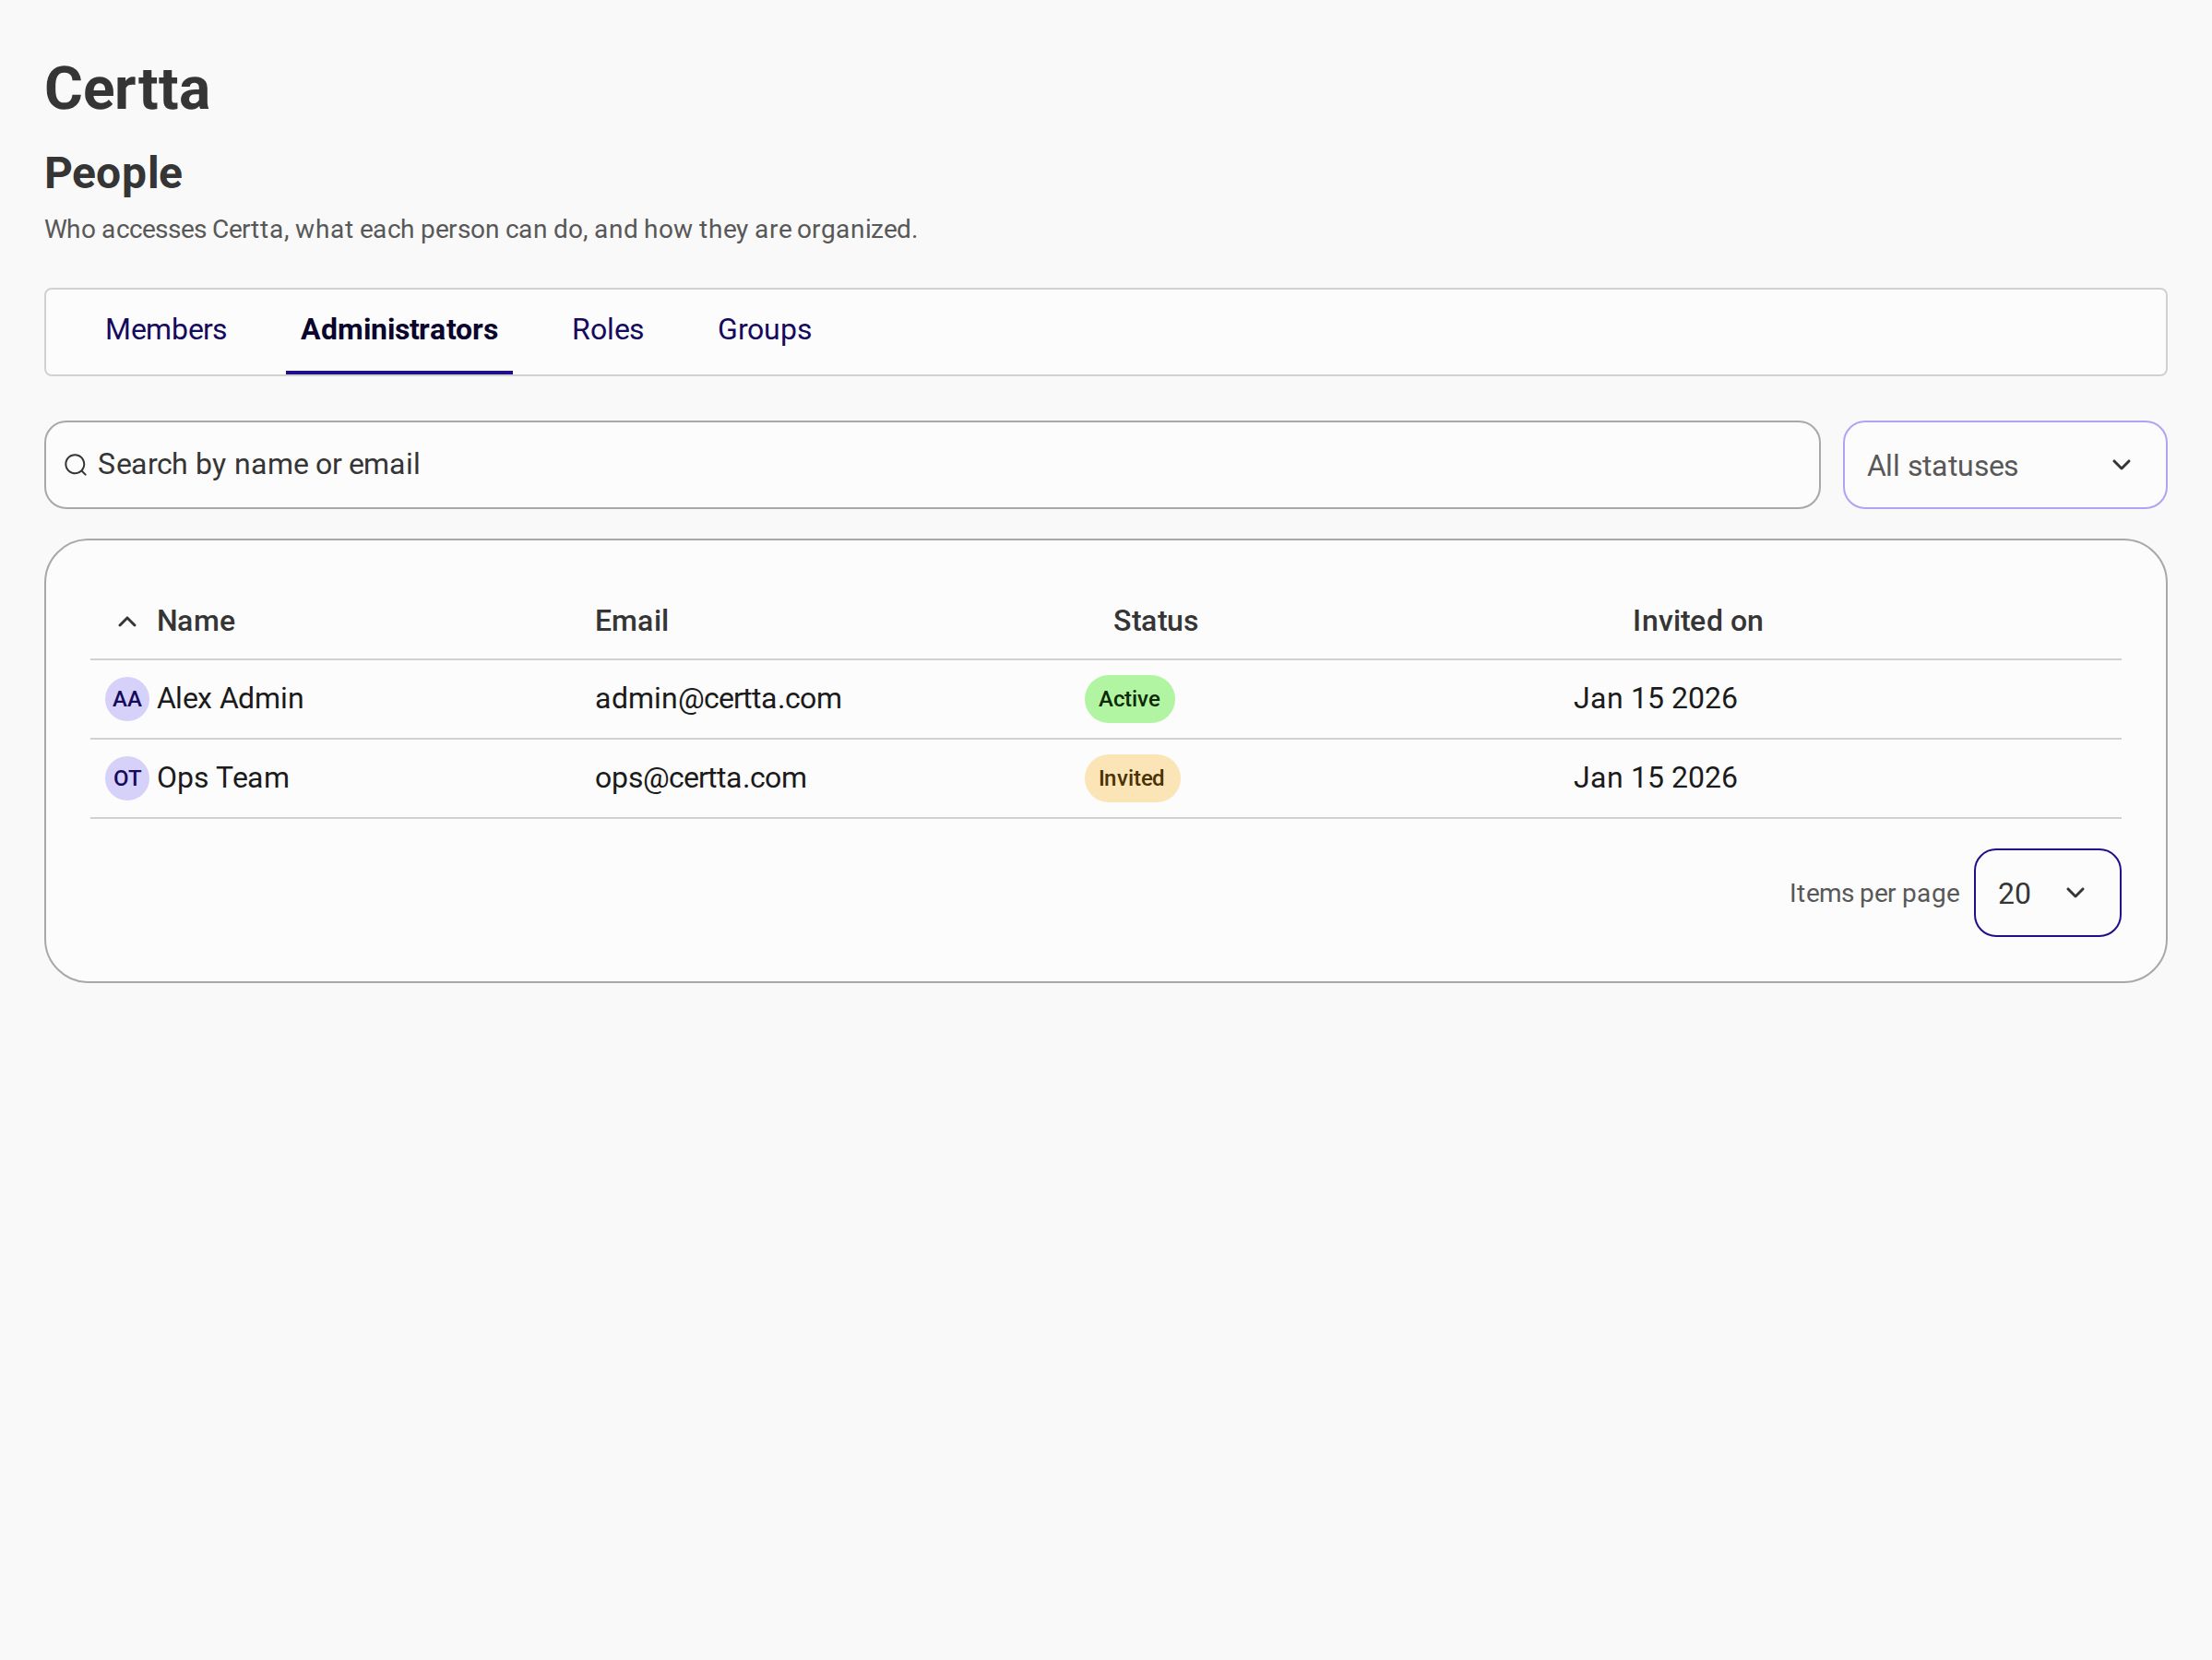
Superadministradores que podem gerenciar a organização. Veja a lista de administradores com acesso ao console de administração.
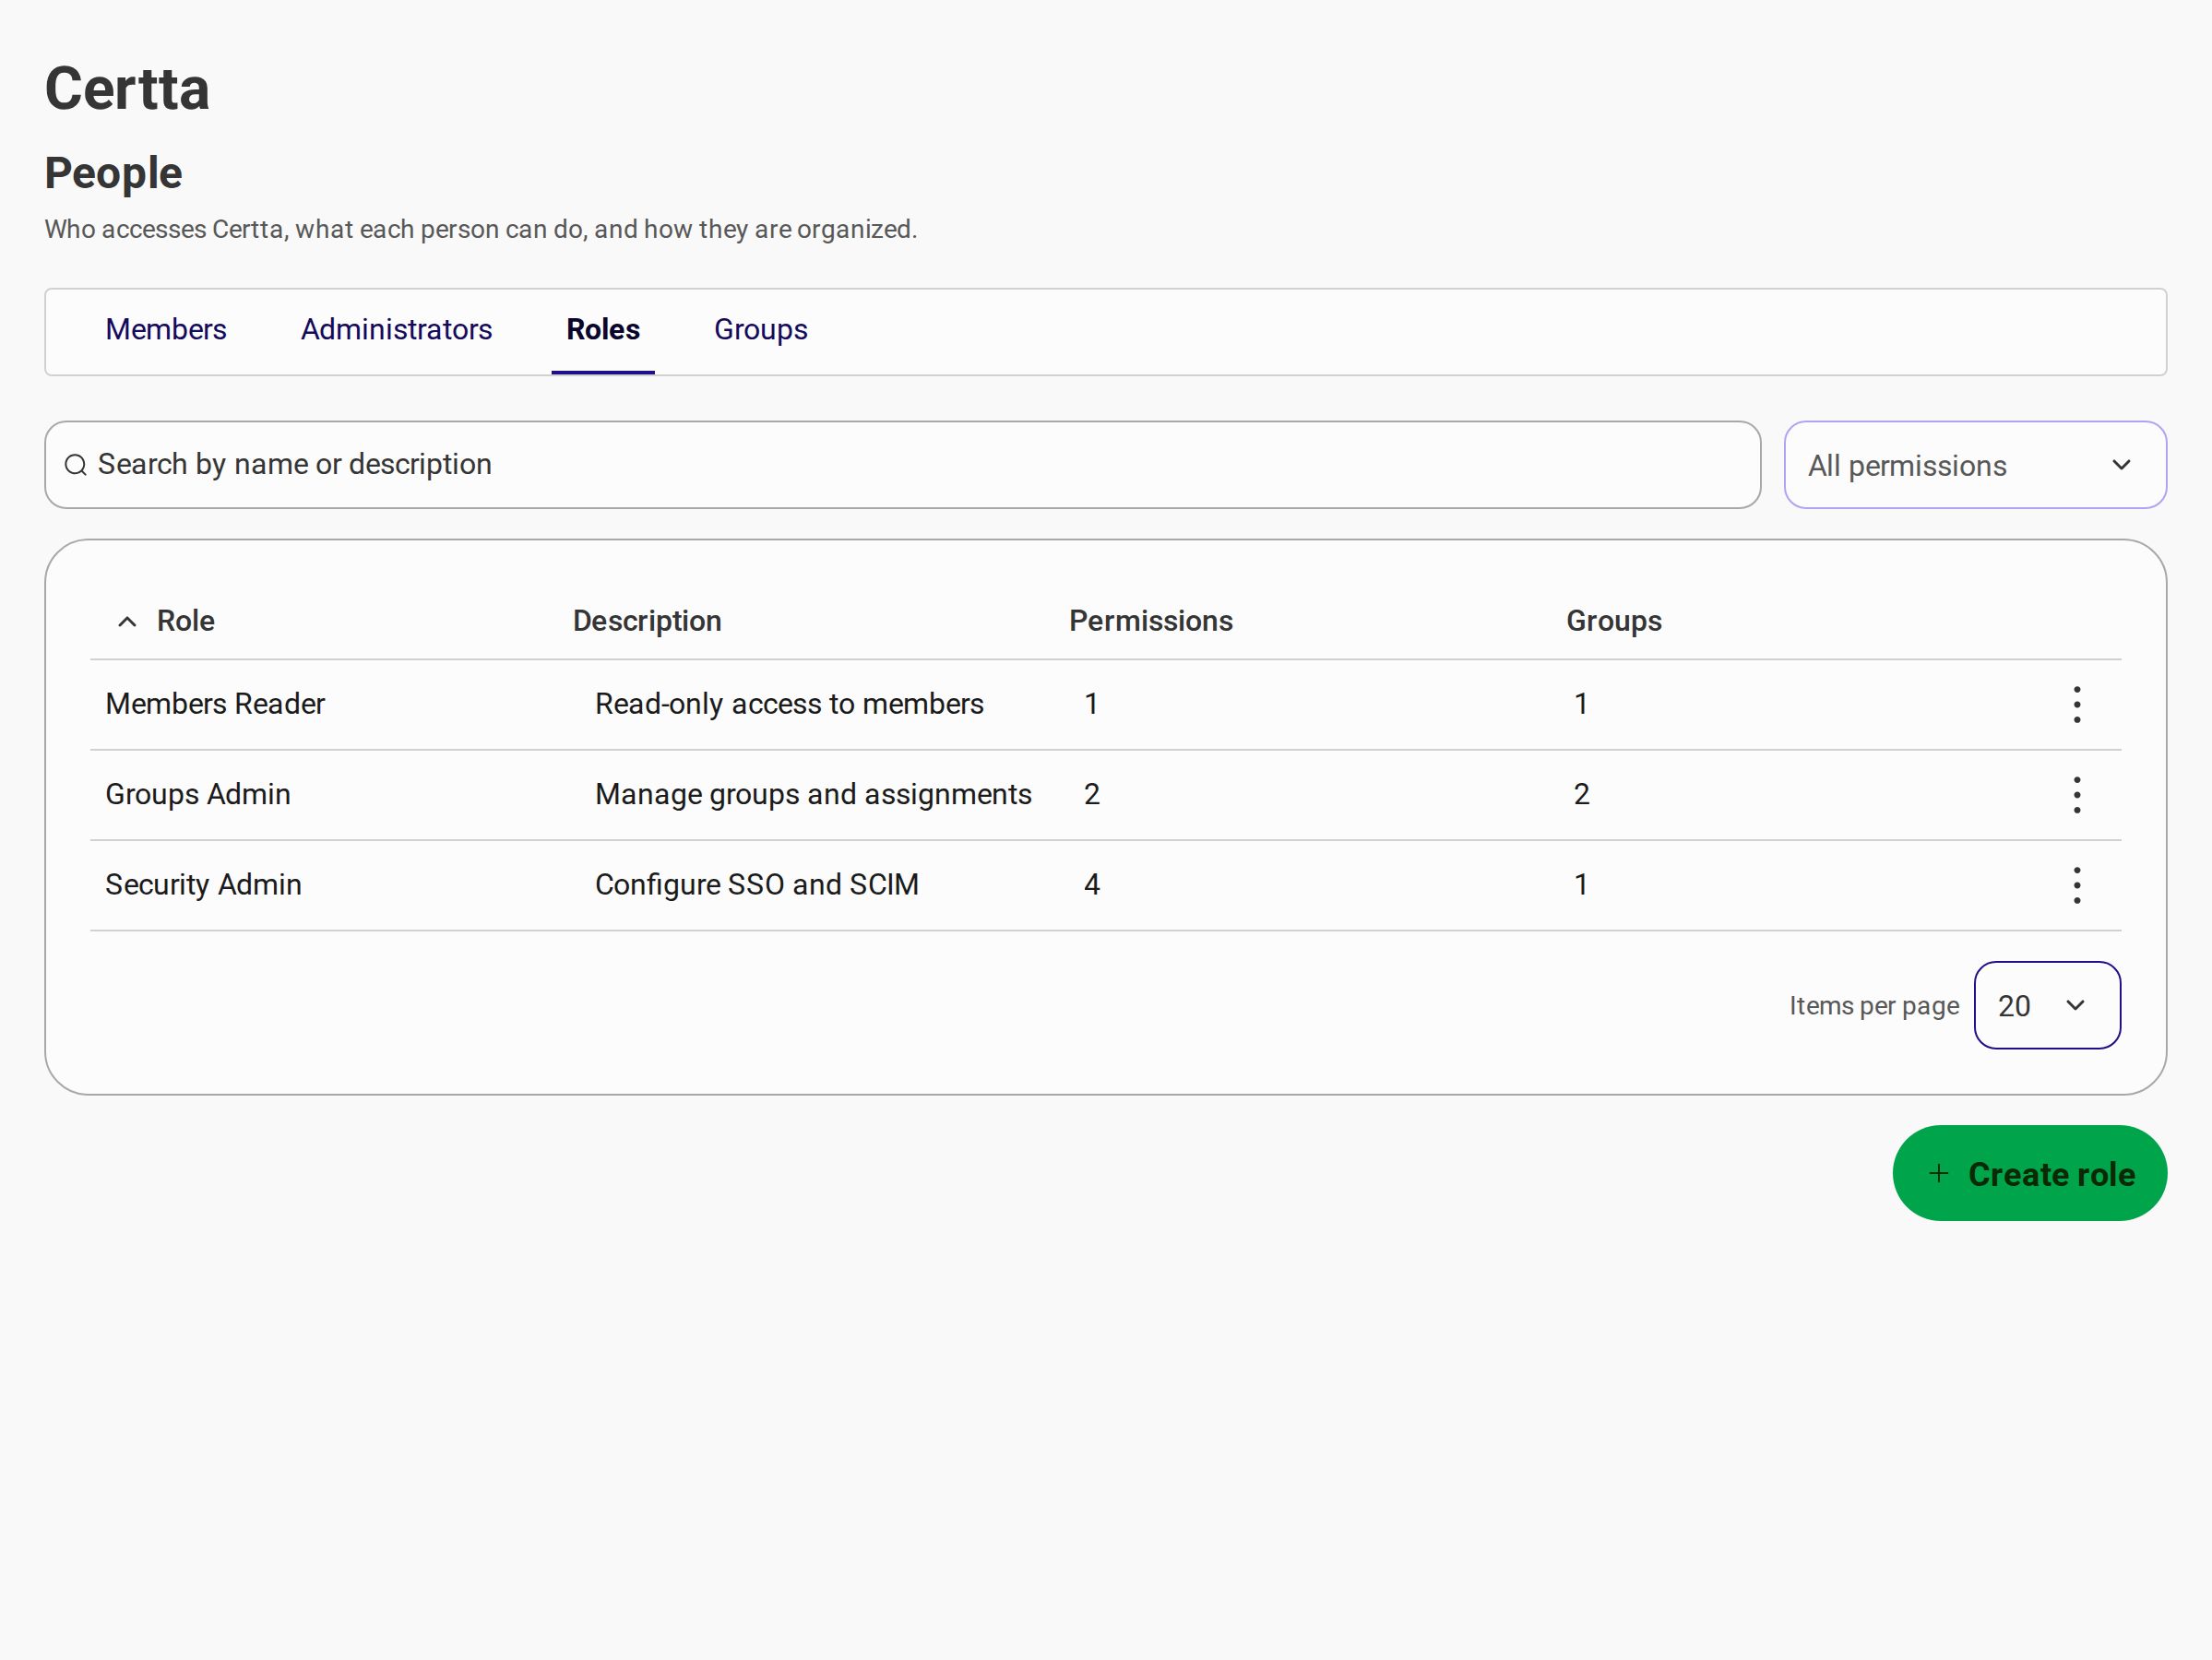
### Funções
Defina conjuntos nomeados de **escopos** (permissões). As funções são vinculadas a grupos; os membros herdam o acesso por meio da associação ao grupo.
| Coluna | Descrição |
| -------------- | ---------------------------------------------------------------------------------- |
| **Função** | Nome de exibição da função personalizada. |
| **Descrição** | Resumo opcional da finalidade da função. |
| **Permissões** | Quantidade de escopos atribuídos à função. |
| **Grupos** | Número de grupos que fazem referência a esta função em suas atribuições de acesso. |
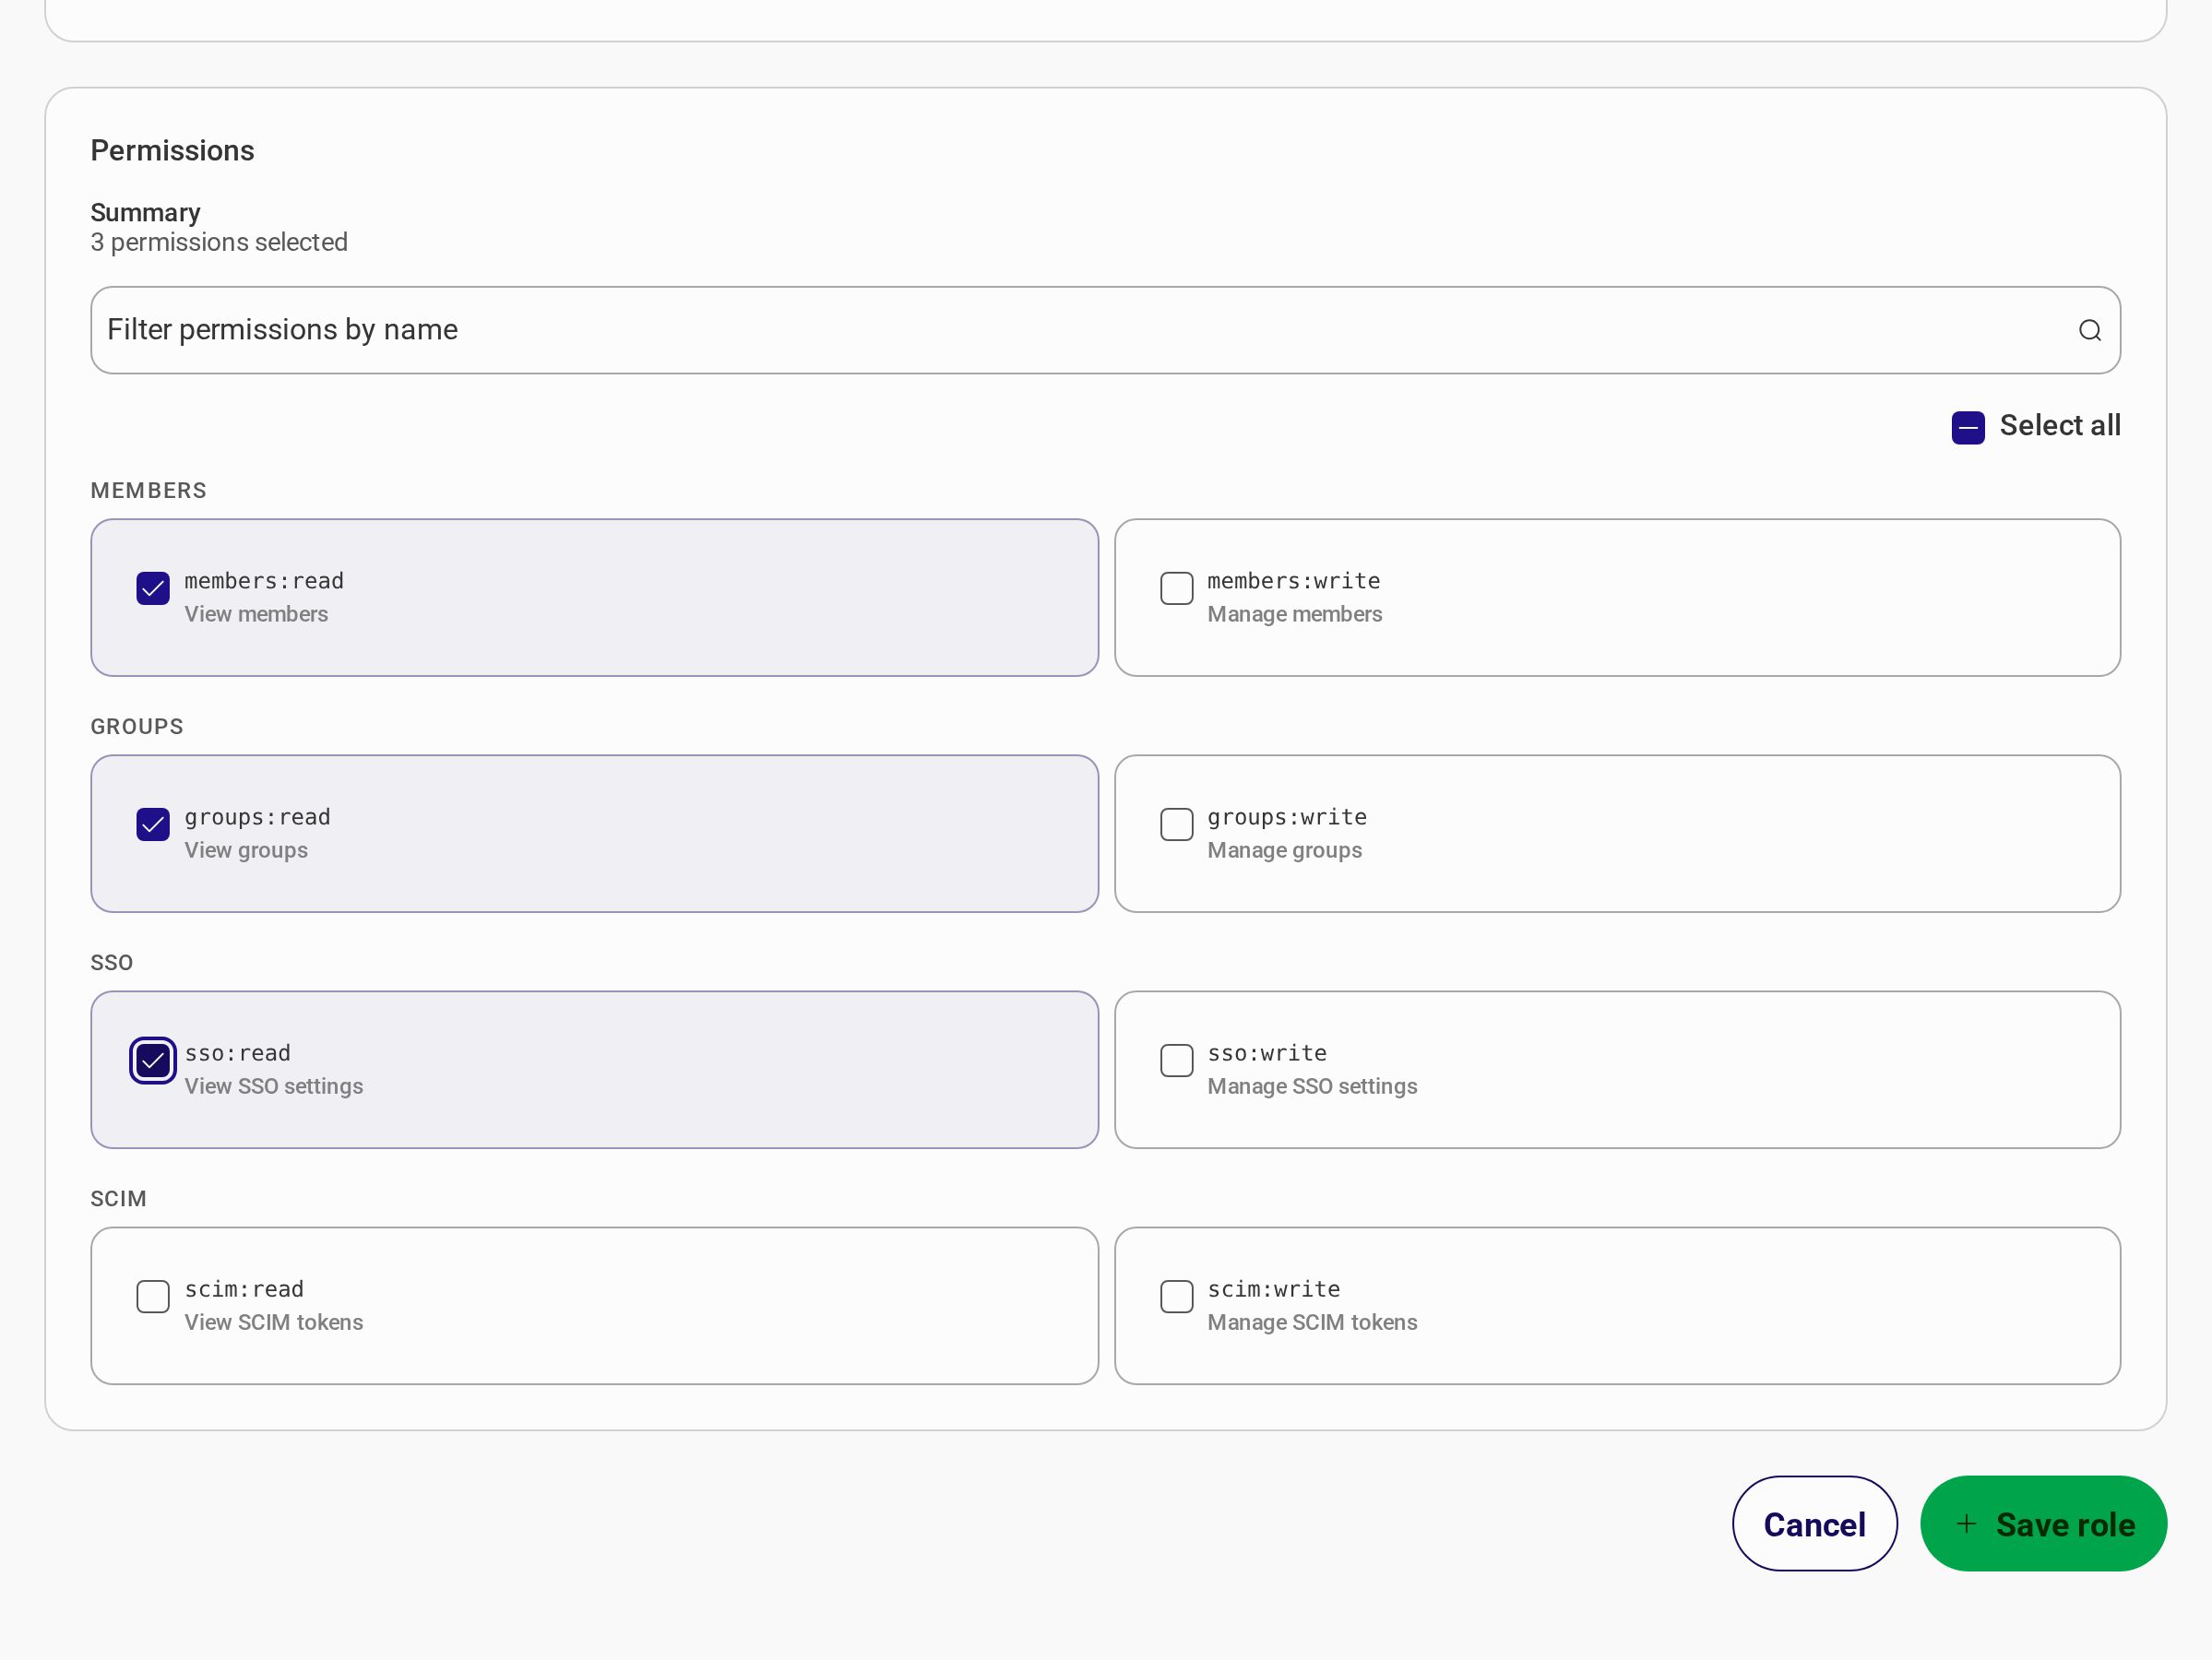
#### Criar uma função
1. Abra **Pessoas** → **Funções**.
2. Selecione **Criar função**.
3. Digite um **Nome** e opcional **Descrição**.
4. Em **Permissões**, selecione um ou mais escopos (use o filtro para pesquisar por identificador).
5. Selecione **Salvar função**.
{% hint style="info" %}
As funções não são atribuídas diretamente aos membros. Anexe uma função a um **grupo** em **Acessos** para que cada membro desse grupo herde a função nas contas vinculadas selecionadas.
{% endhint %}
### Grupos
Agrupar **função + tenant** atribuições e vincule membros. Os grupos são a unidade principal para controle de acesso em produtos Certta vinculados.
| Coluna | Descrição |
| --------------- | ------------------------------------------------------------------------------------- |
| **Nome** | Nome de exibição do grupo. |
| **Descrição** | Resumo opcional da finalidade do grupo. |
| **Membros** | Quantidade de membros vinculados ao grupo. |
| **Atribuições** | Quantidade de regras de acesso de função + conta vinculada configuradas para o grupo. |
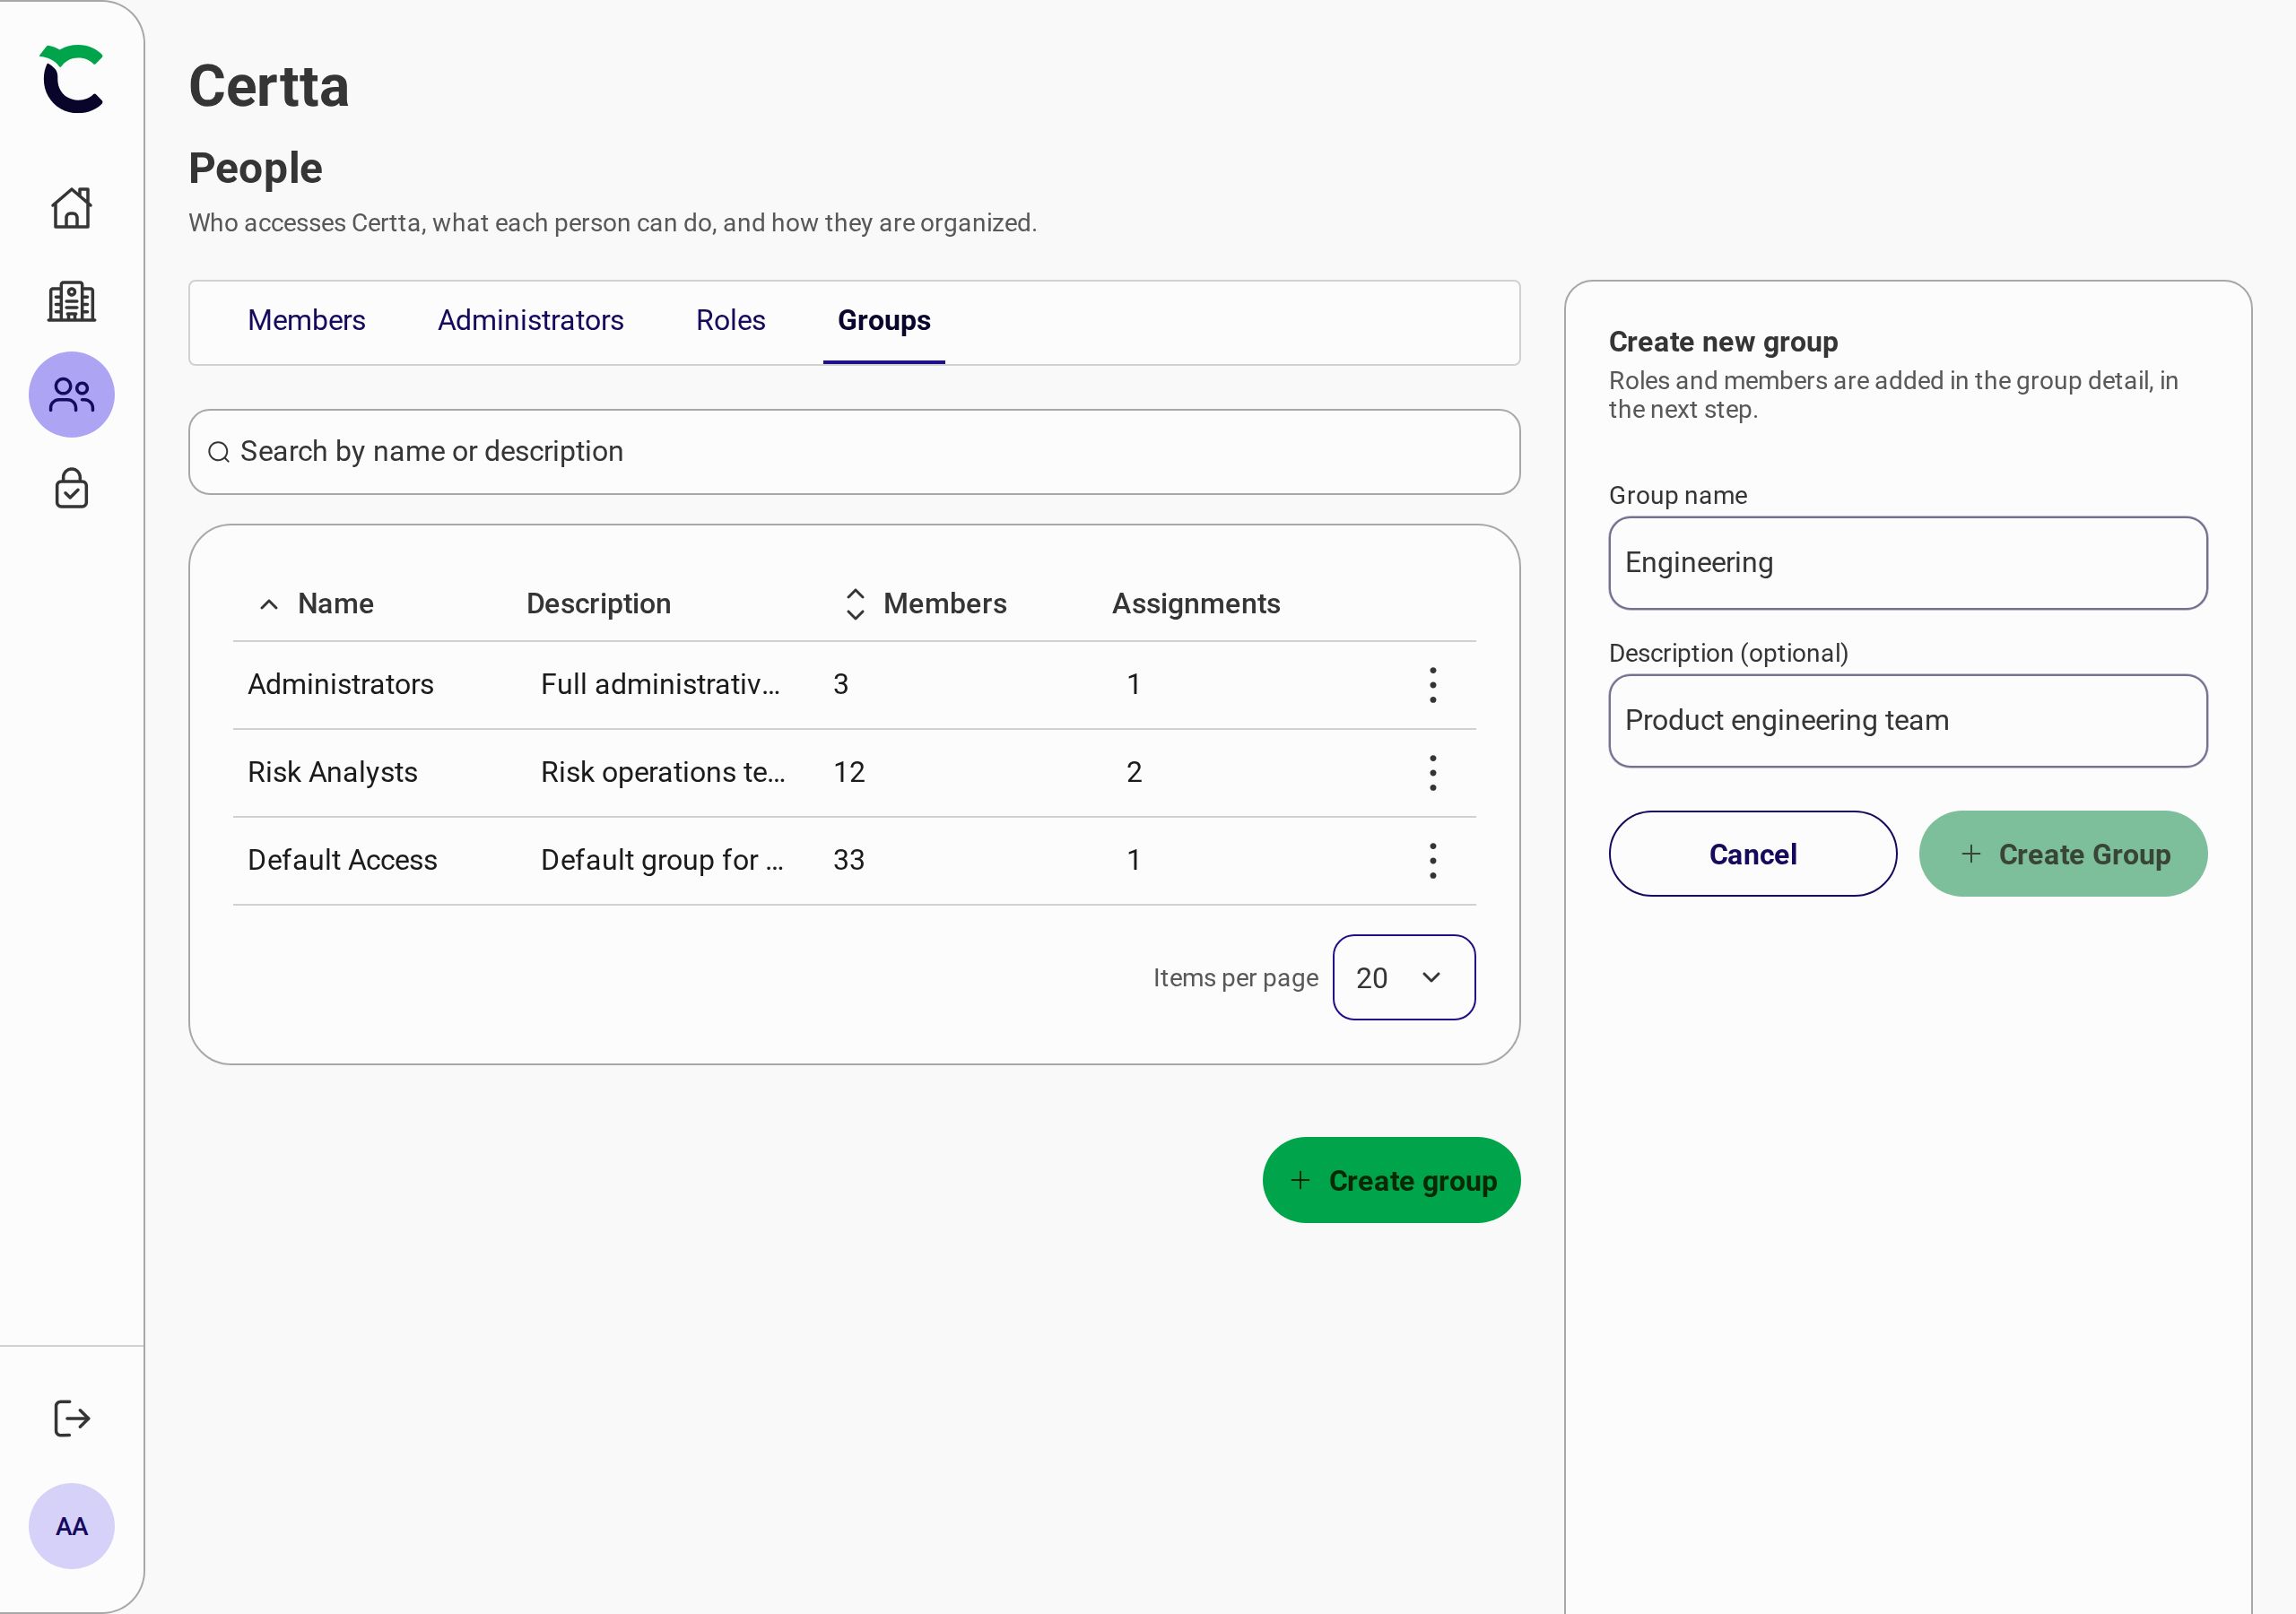
#### Criar um grupo
1. Abra **Pessoas** → **Grupos**.
2. Selecione **Criar grupo**.
3. Digite um **Nome do grupo** e opcional **Descrição**.
4. Selecione **Criar Grupo** — você é redirecionado para a página de detalhes do grupo.
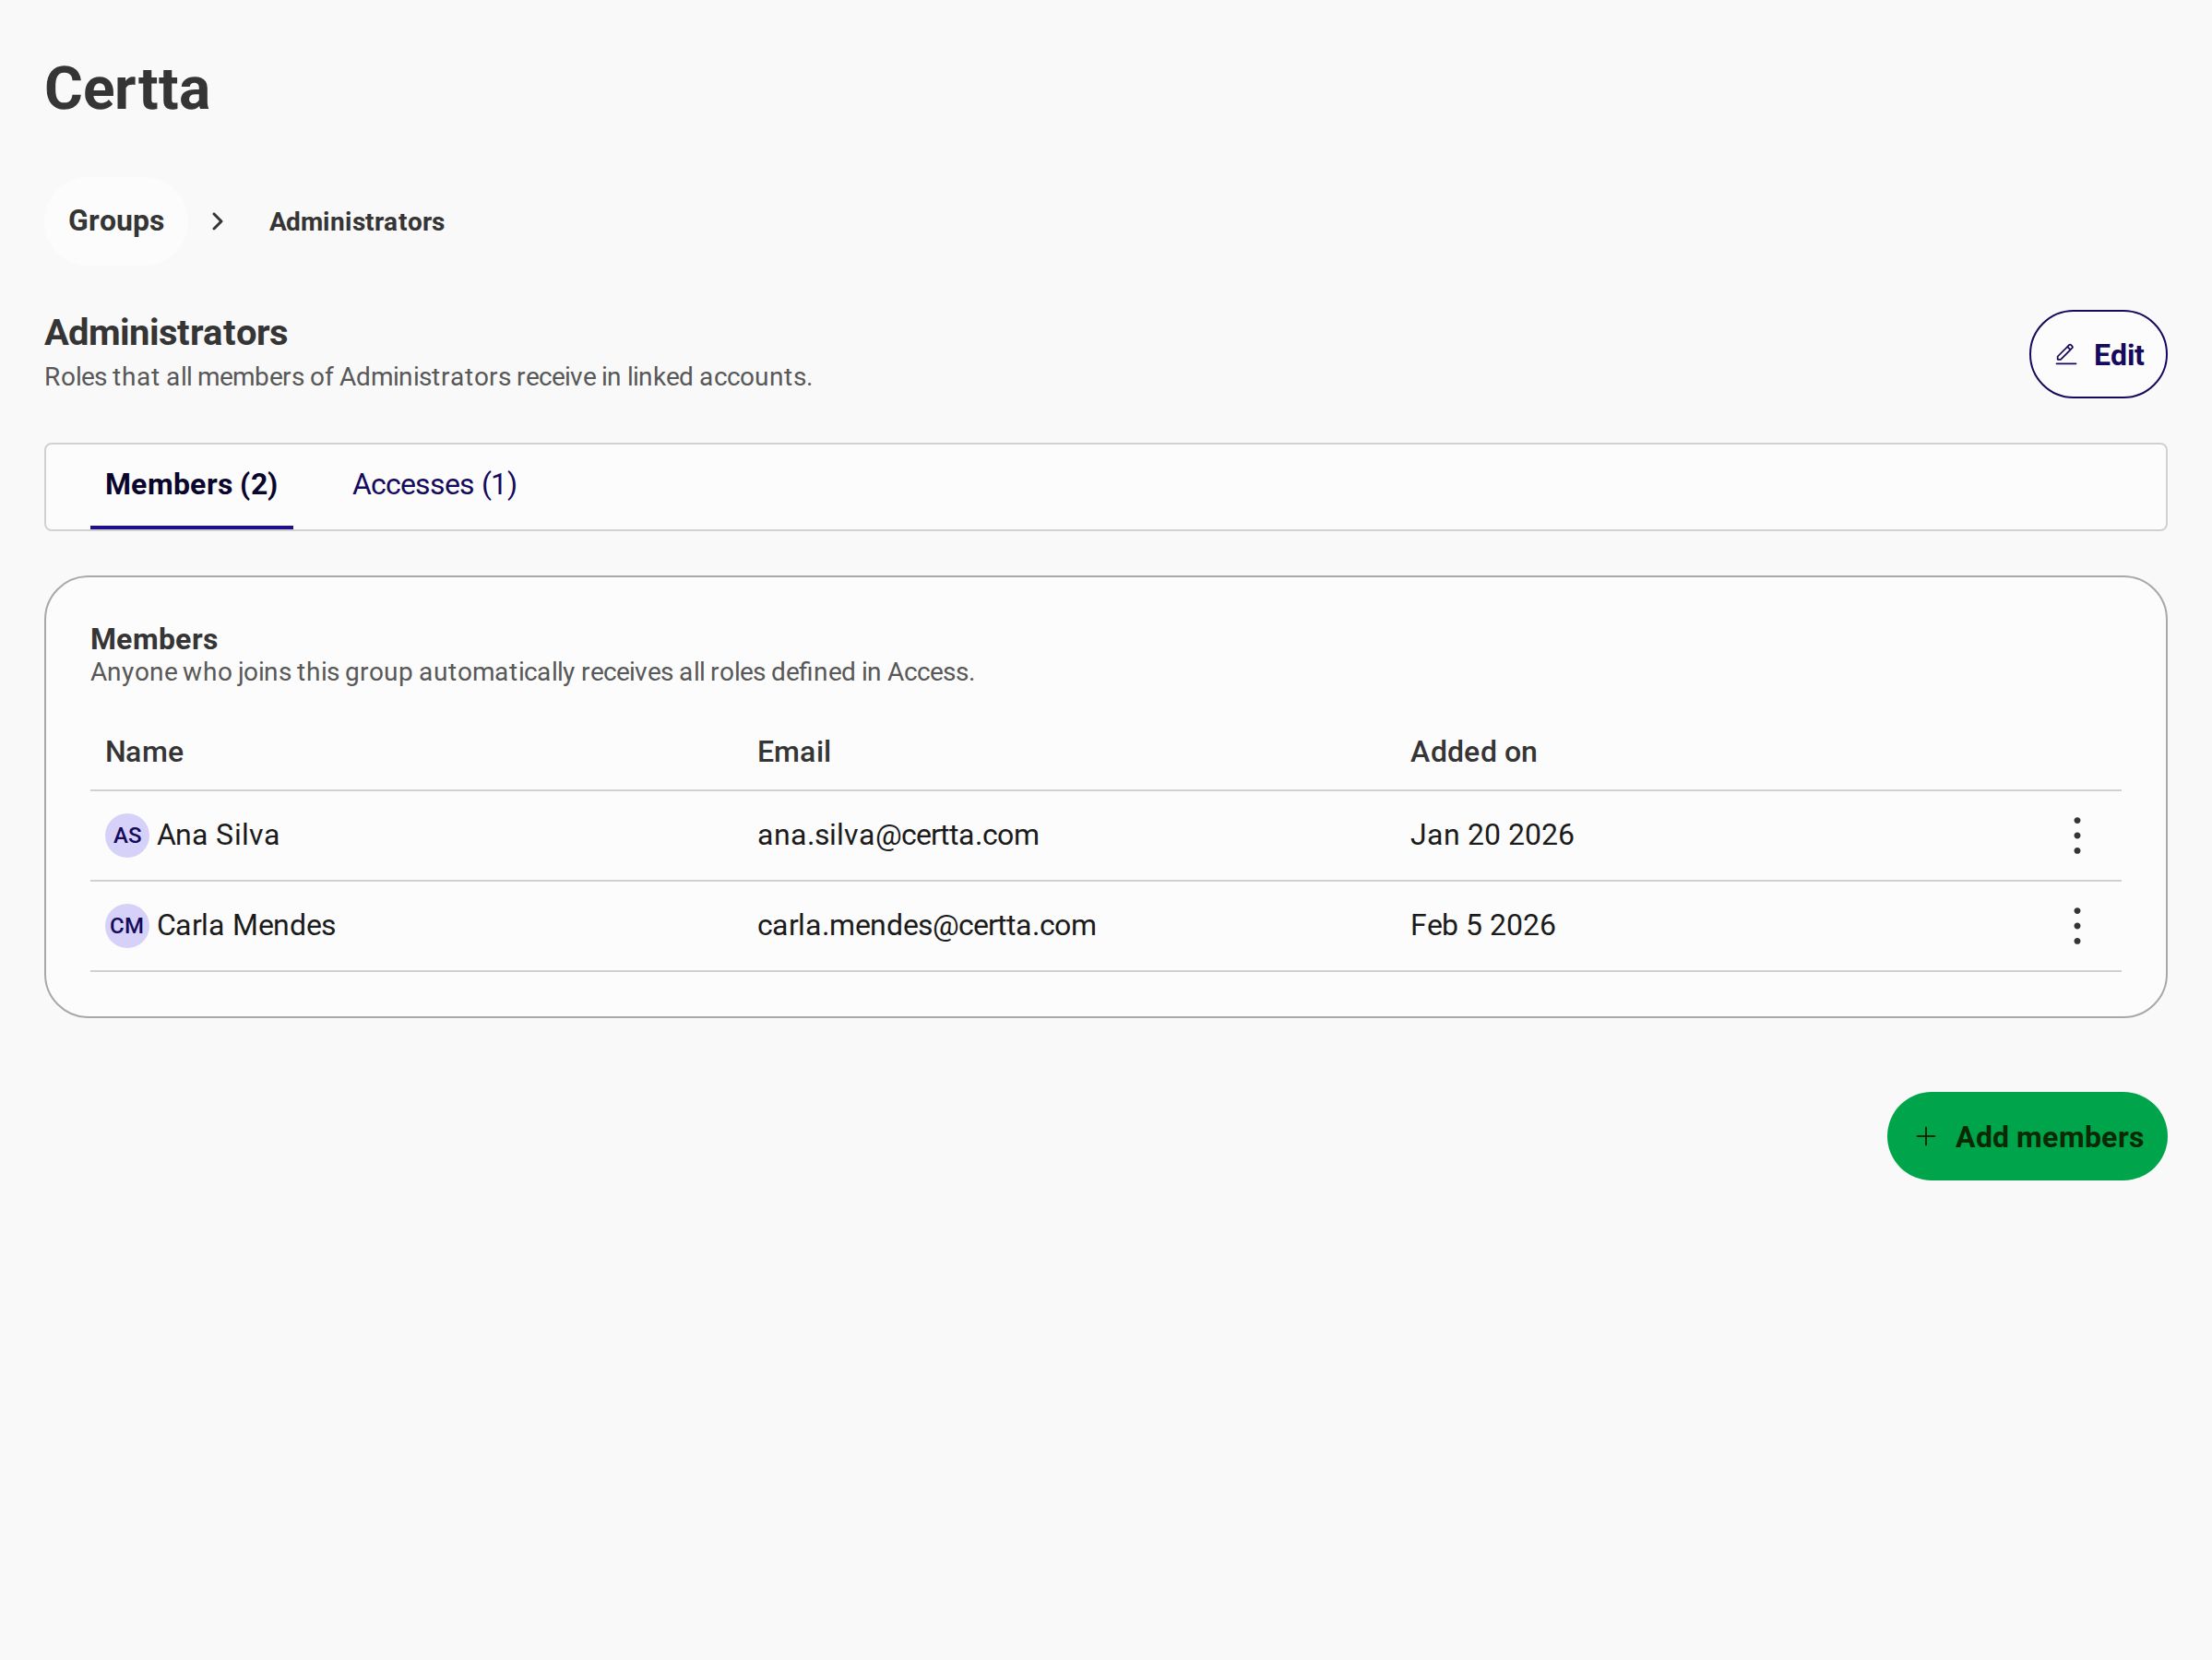
#### Detalhes do grupo — Membros e Acessos
Cada grupo tem duas abas:
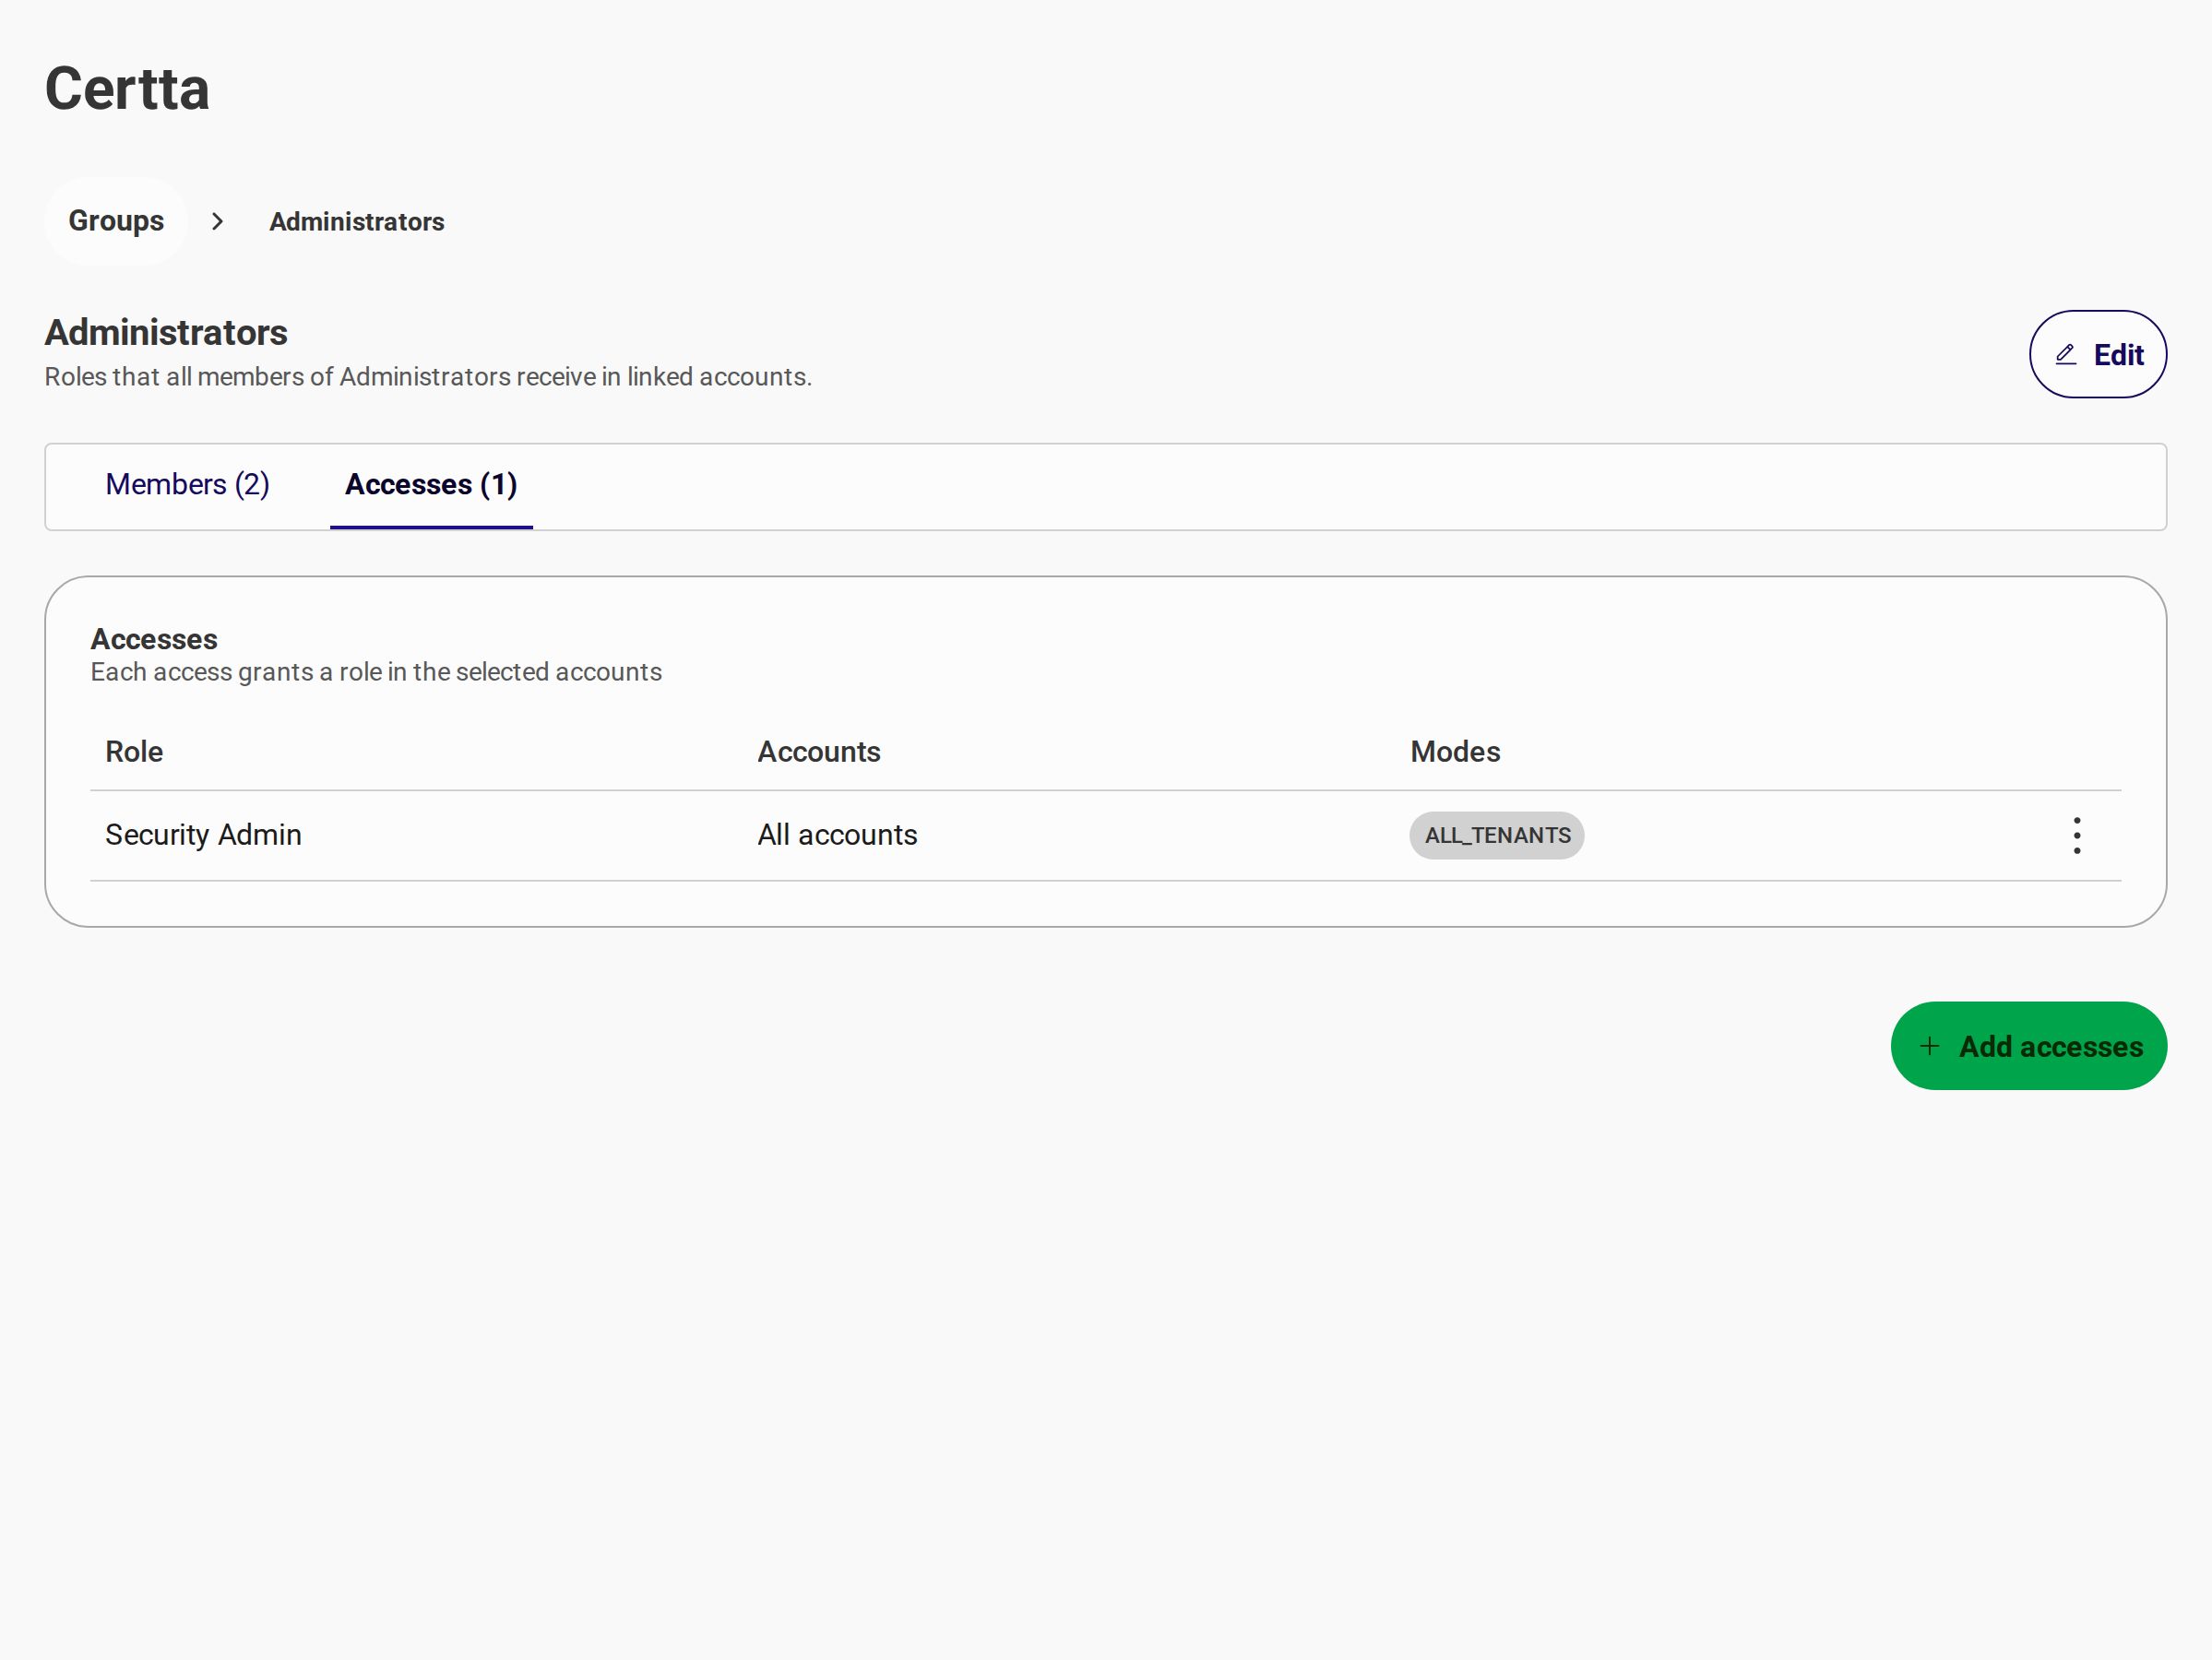
| Aba | Finalidade |
| ----------- | -------------------------------------------------------------------------------------- |
| **Membros** | Visualize e adicione membros da organização ao grupo. |
| **Acessos** | Atribuir **funções** a **contas vinculadas** (todas as contas ou tenants específicos). |
Abra a **Acessos** aba para gerenciar quais funções o grupo concede e em quais contas vinculadas:
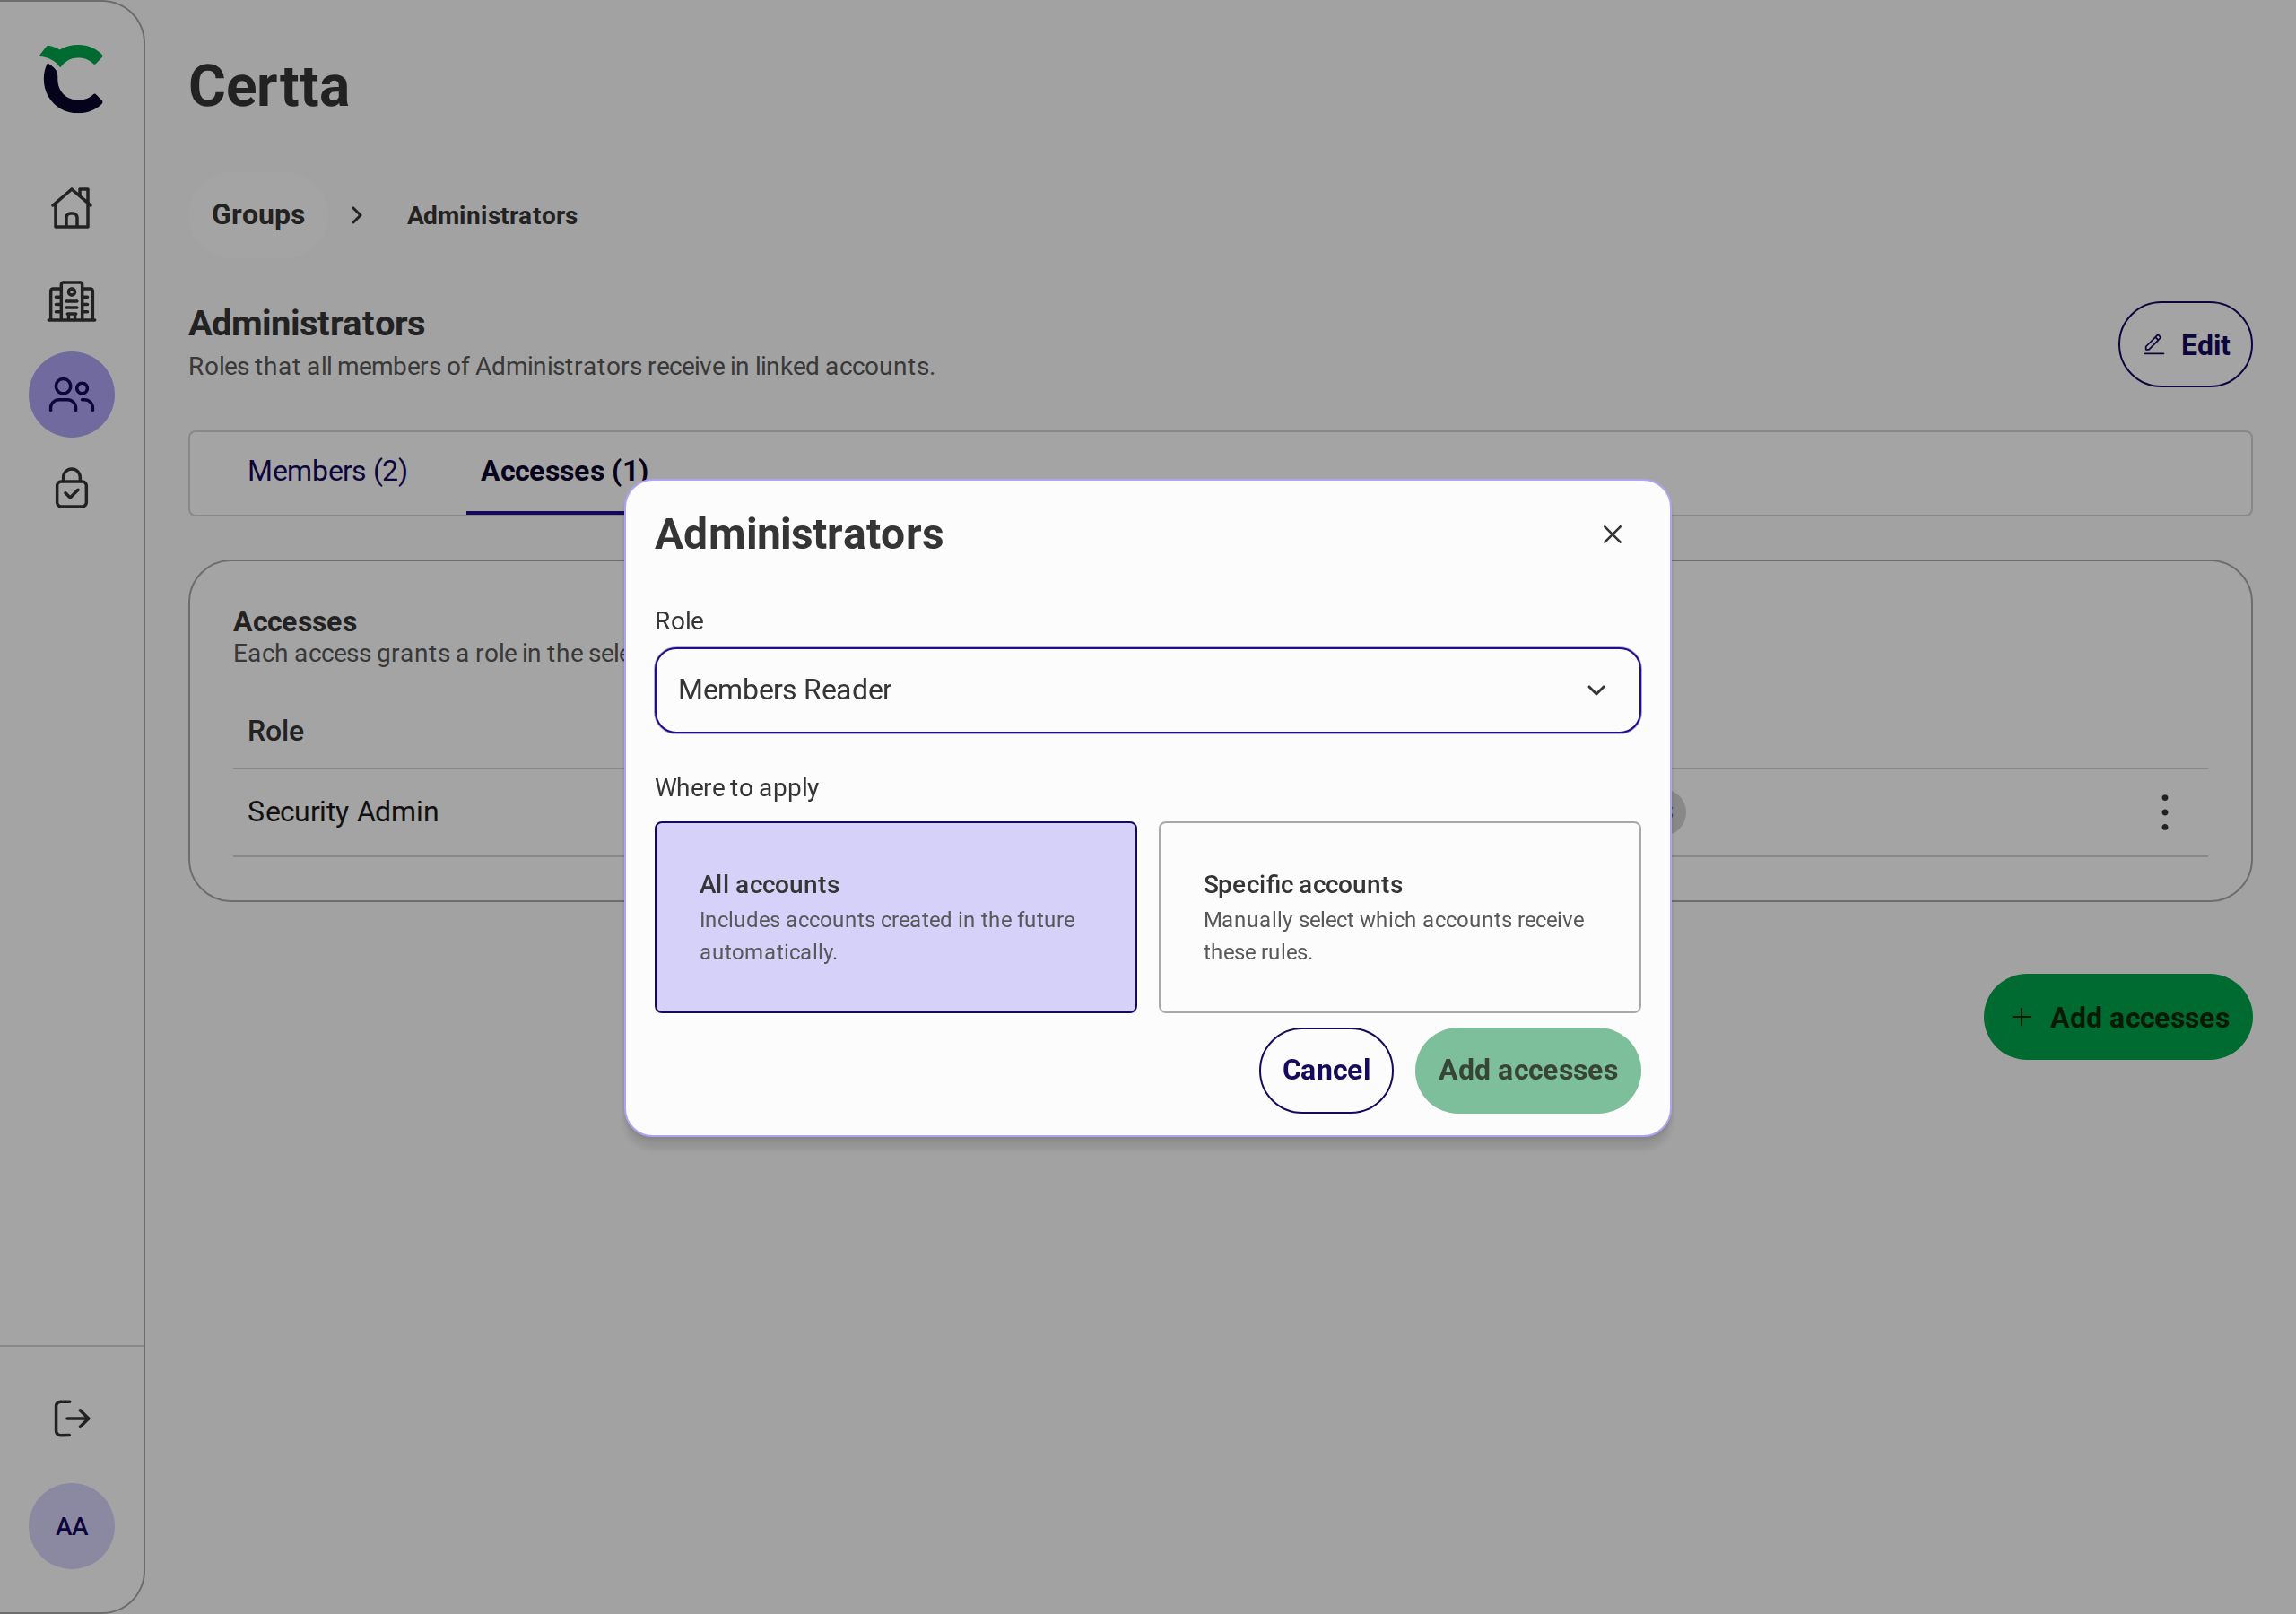
Selecione **Adicionar acessos** para vincular uma função:
1. Escolha uma **Função** da lista de funções definidas em **Pessoas** → **Funções**.
2. Em **Onde aplicar**, escolha **Todas as contas** ou **Contas específicas**.
3. Para contas específicas, selecione uma ou mais contas vinculadas da lista.
4. Selecione **Adicionar acessos**.
{% hint style="warning" %}
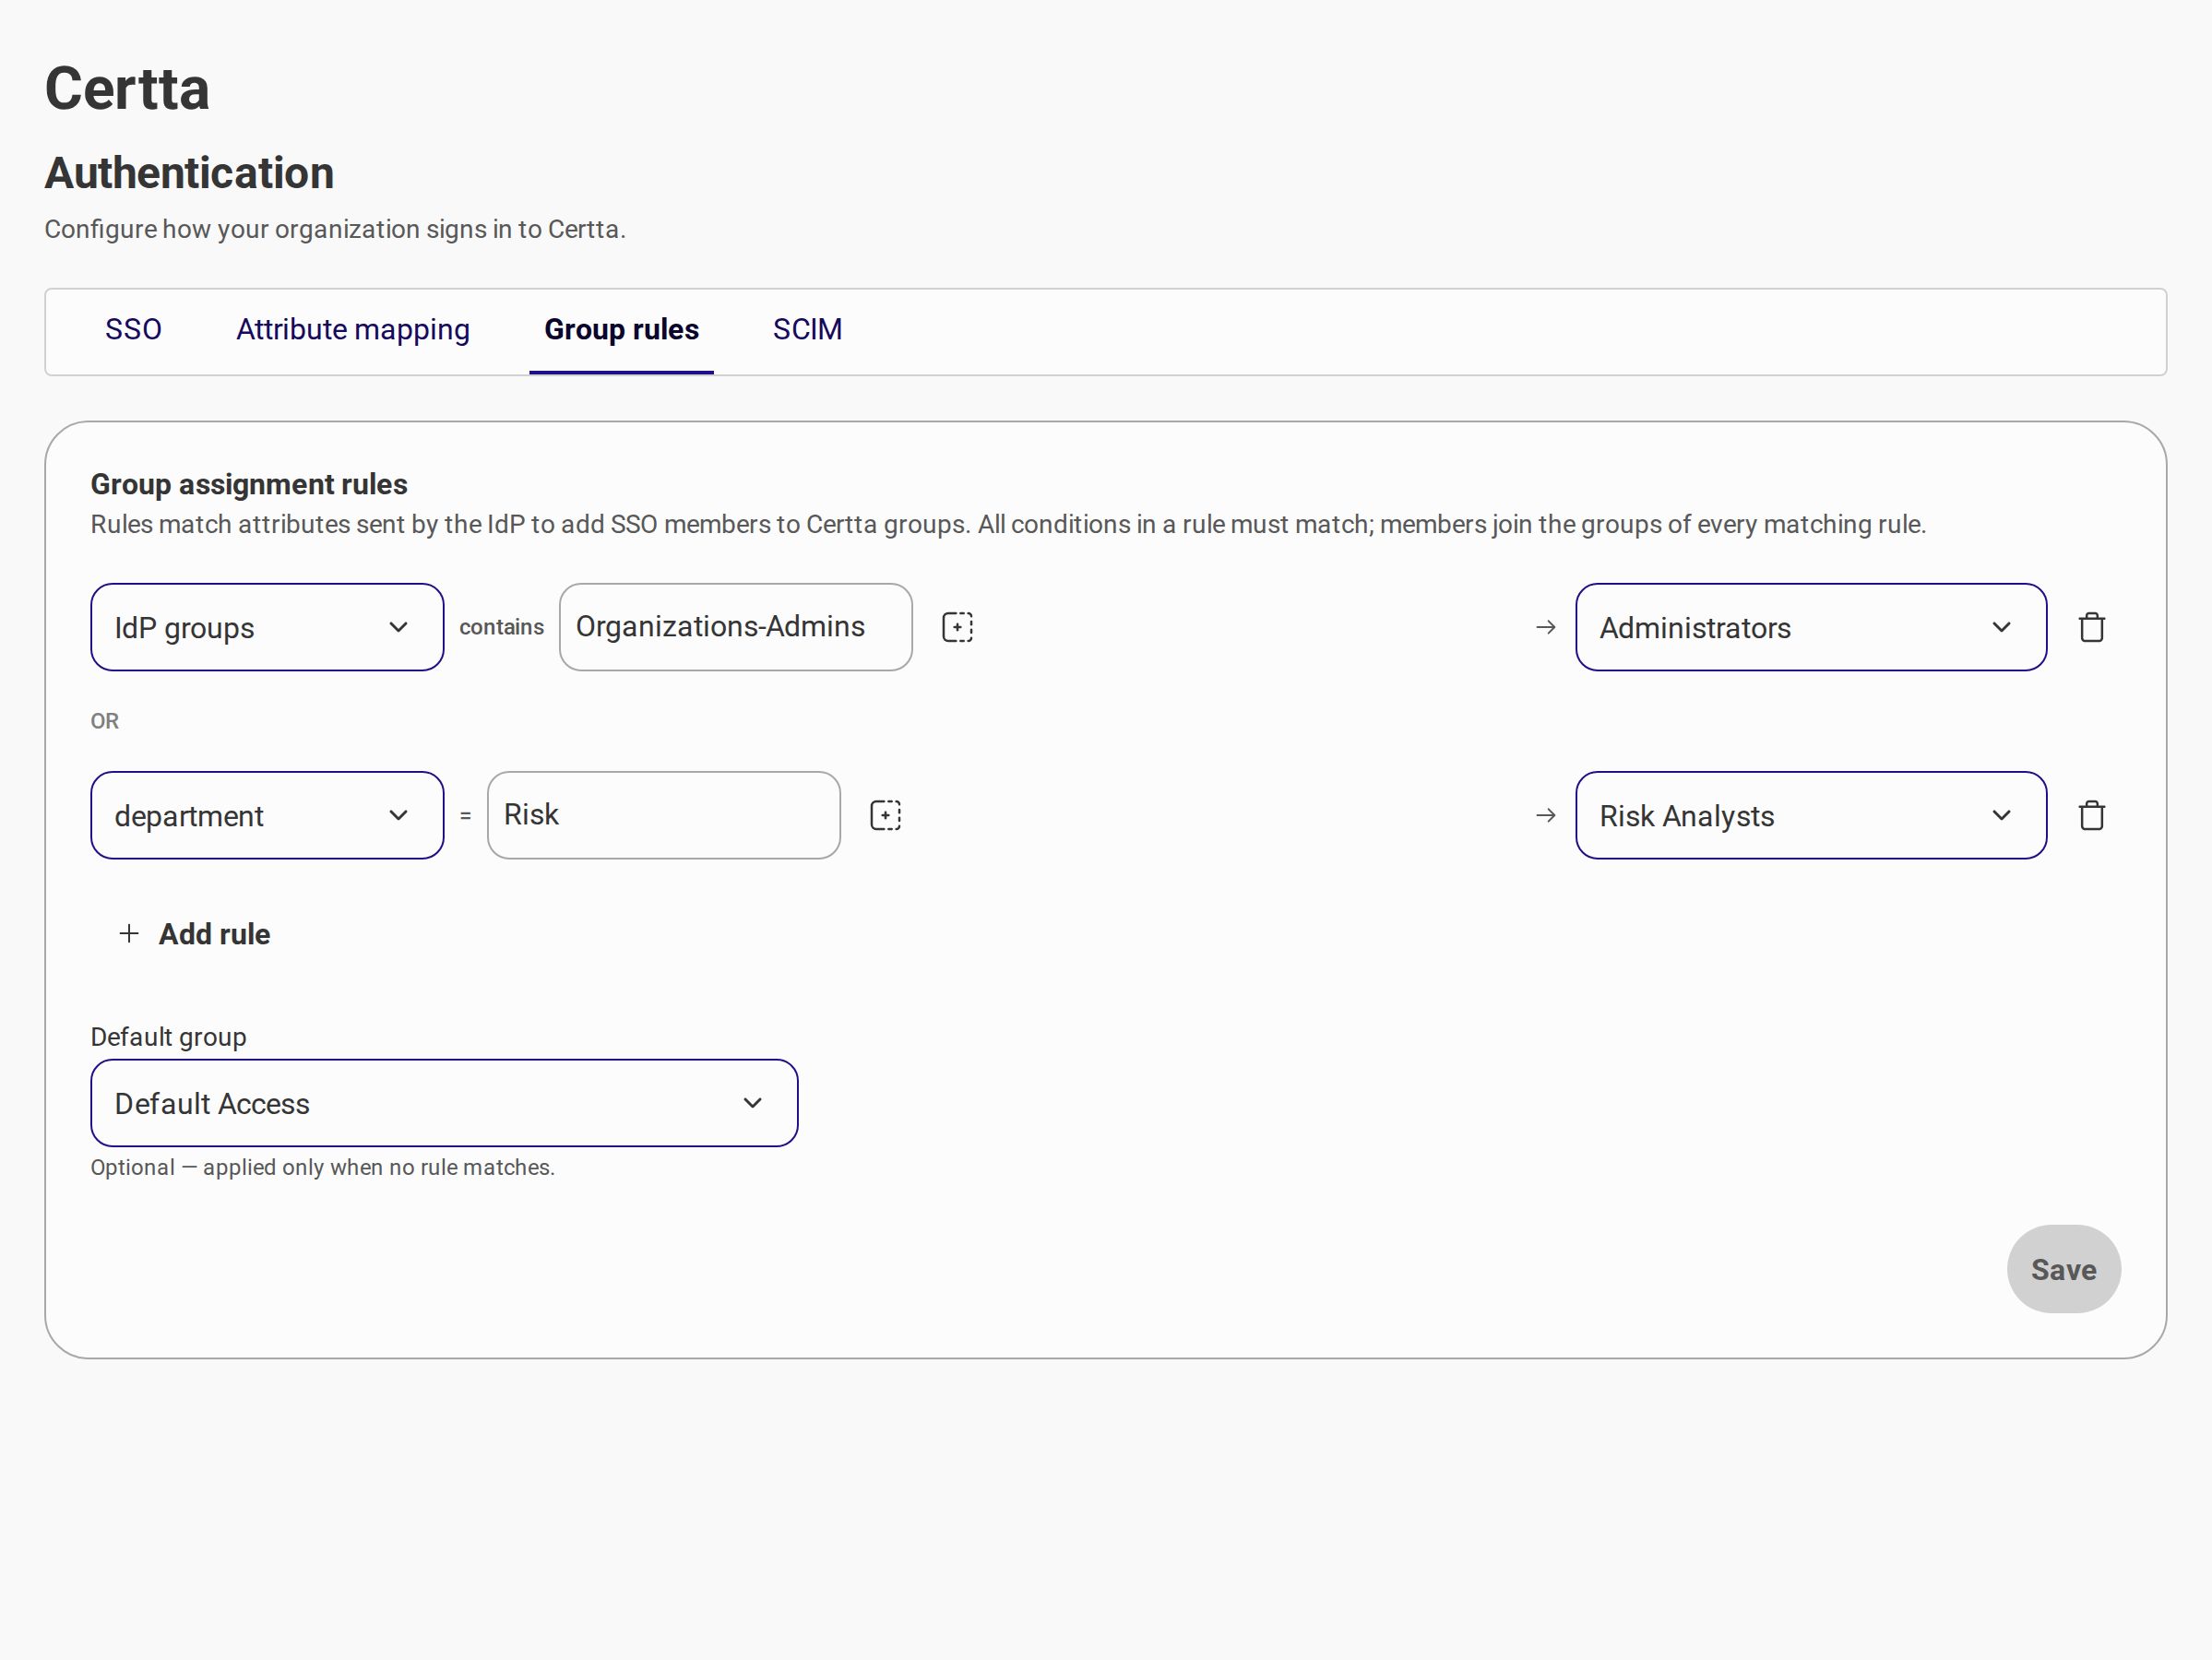
Crie **funções** e o **grupos** antes de configurar **Segurança** → **Regras de atribuição de grupo**. As regras de SSO têm como alvo grupos existentes — elas não criam grupos automaticamente.
{% endhint %}
***
## Segurança
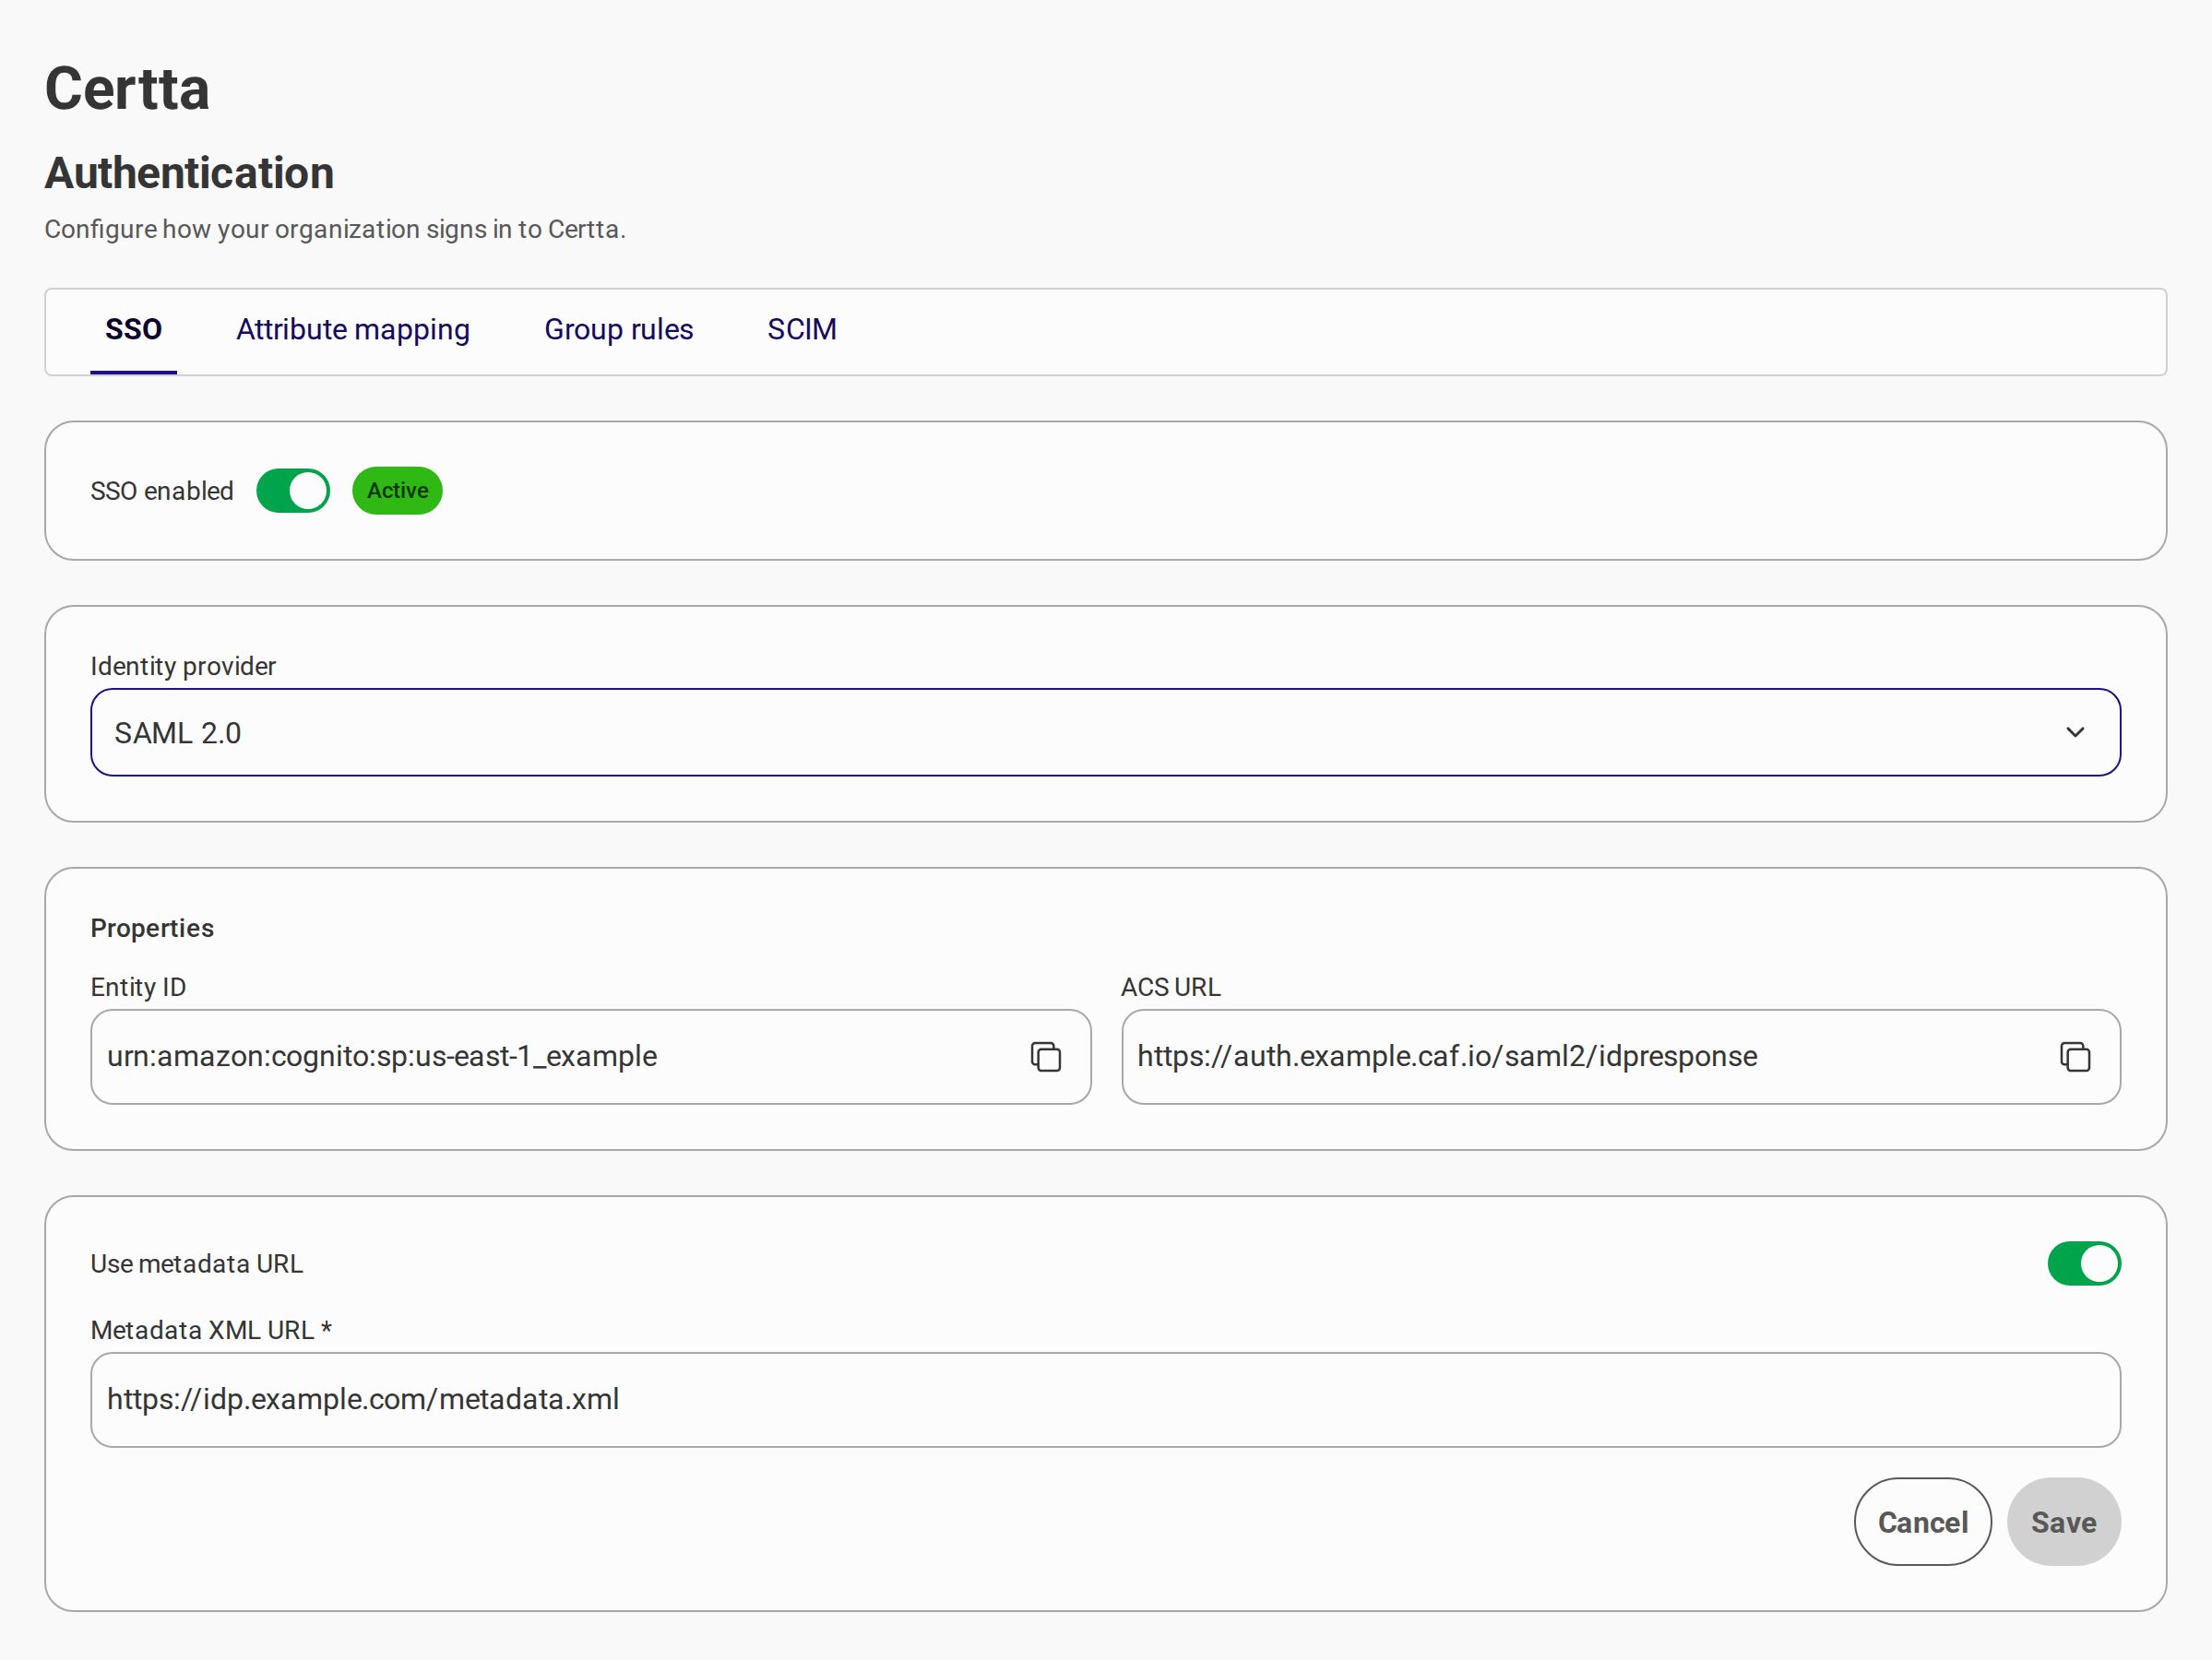
Abra **Segurança** na barra lateral (rotulado **Autenticação** no cabeçalho da página). Quatro abas abrangem federação e provisionamento.
### SSO
Ative SAML ou OIDC, copie os valores do Provedor de Serviço para seu provedor de identidade e salve a configuração do provedor.
Consulte os [Guia de Configuração de SSO](/caf-docs/caf-product-guides-pt-br/guia-do-usuario/organizations/sso-configurations.md) guias específicos do provedor para configuração passo a passo.
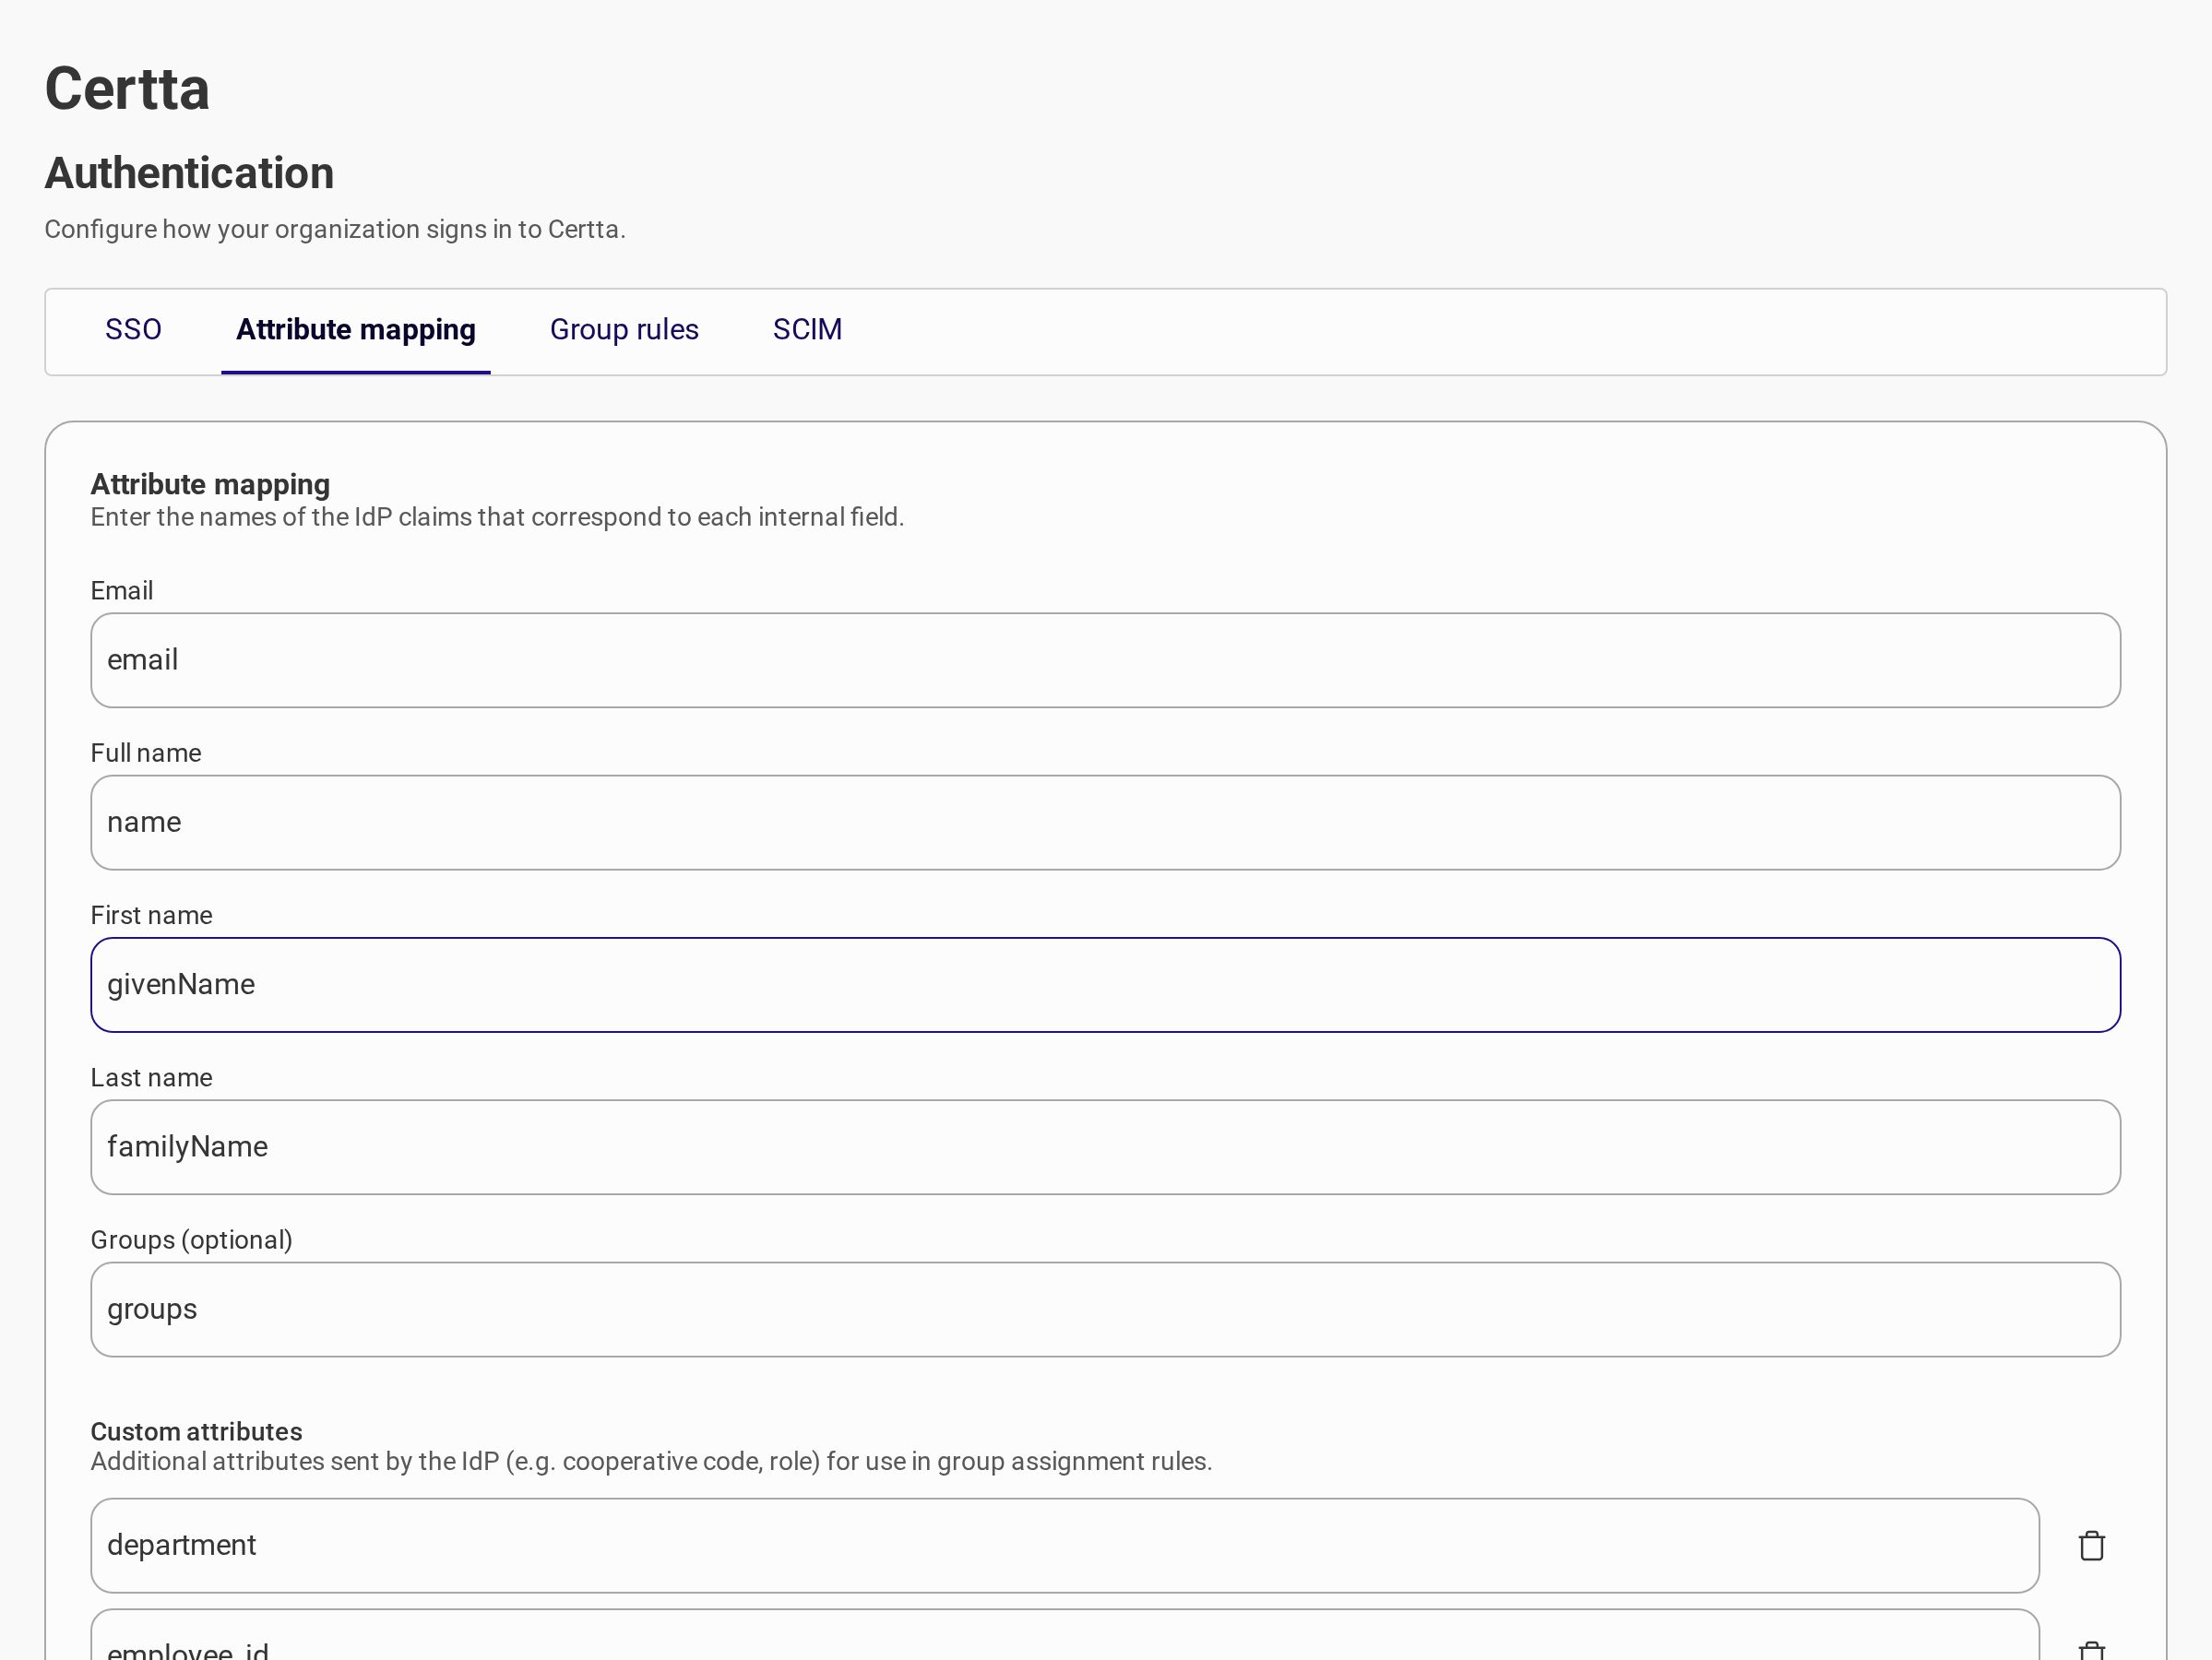
### mapeamento de atributos
Mapeie as claims do provedor de identidade para os campos do membro usados durante o login via SSO.
### Regras de atribuição de grupo
Atribua membros automaticamente a grupos com base nos atributos do IdP (por exemplo, grupos de diretório ou departamento).
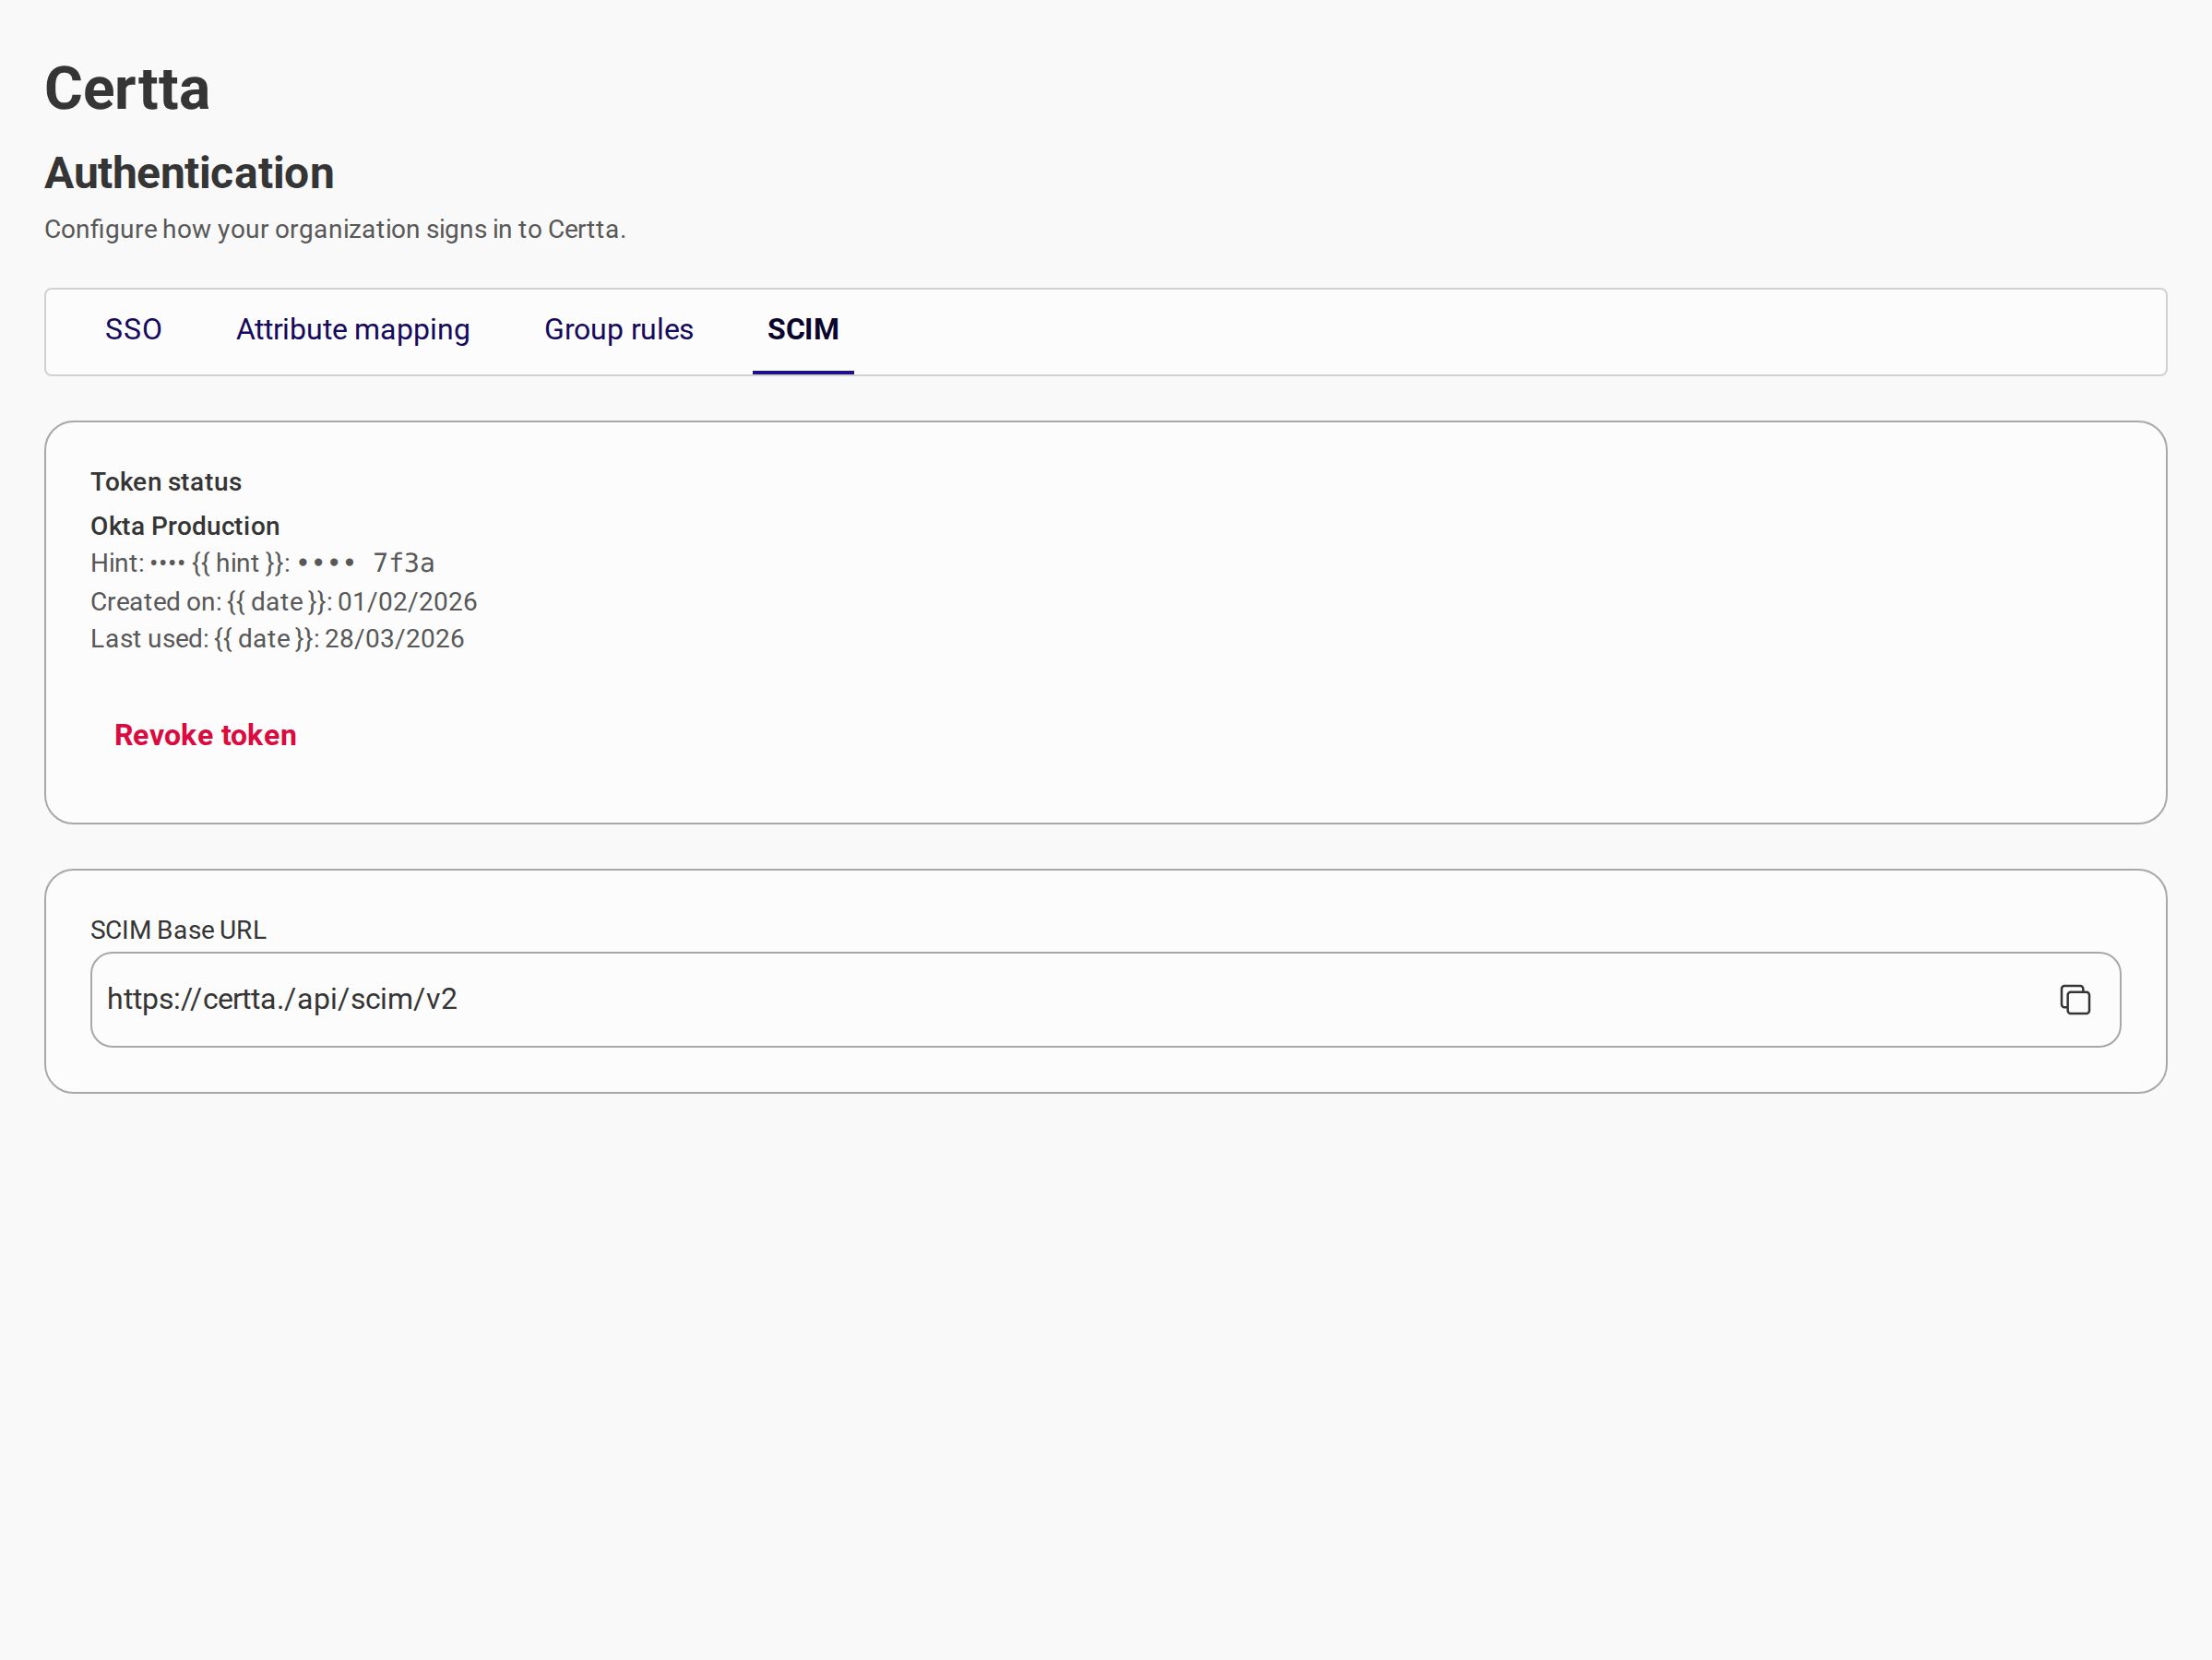
### SCIM
Gere um token bearer e uma URL base SCIM para provisionamento automatizado de usuários a partir do seu provedor de identidade.
Consulte os [Guia de Provisionamento SCIM](/caf-docs/caf-product-guides-pt-br/guia-do-usuario/organizations/scim-provisioning.md) para etapas de configuração, operações suportadas e como o SCIM interage com o SSO.
***
## Documentação relacionada
* [Configuração de SSO](/caf-docs/caf-product-guides-pt-br/guia-do-usuario/organizations/sso-configurations.md)
* [Provisionamento SCIM](/caf-docs/caf-product-guides-pt-br/guia-do-usuario/organizations/scim-provisioning.md)
* [Microsoft Entra ID (SAML)](/caf-docs/caf-product-guides-pt-br/guia-do-usuario/organizations/sso-configurations/microsoft-entra-id.md)
* [Microsoft Entra ID (OIDC)](/caf-docs/caf-product-guides-pt-br/guia-do-usuario/organizations/sso-configurations/generic.md)
* [Okta (SAML / OIDC)](/caf-docs/caf-product-guides-pt-br/guia-do-usuario/organizations/sso-configurations/okta.md)
* [Auth0 (SAML / OIDC)](/caf-docs/caf-product-guides-pt-br/guia-do-usuario/organizations/sso-configurations/auth0.md)
* [Google Workspace (SAML)](/caf-docs/caf-product-guides-pt-br/guia-do-usuario/organizations/sso-configurations/google.md)
* [Provedor Genérico (SAML / OIDC)](/caf-docs/caf-product-guides-pt-br/guia-do-usuario/organizations/sso-configurations/generic.md)
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation dynamically by asking a question.
Perform an HTTP GET request on the current page URL with the `ask` query parameter, and the optional `goal` query parameter:
```
GET https://docs.caf.io/caf-docs/caf-product-guides-pt-br/guia-do-usuario/organizations.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is optional and describes the broader end goal you are ultimately trying to accomplish on behalf of the user. GitBook uses it to tailor the answer towards what is most useful for that goal.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.